
Monitoring & Priorisierung
Patchstand, Dienste und Agentenstatus im täglichen Betrieb schneller einordnen.
BETRIEB · NACHWEIS · KONTROLLE
IT und OT in einer operativen Übersicht verbinden – Auffälligkeiten schneller priorisieren und nachvollziehbar dokumentieren.
Patchstand, Dienste und Agentenstatus im täglichen Betrieb schneller einordnen.
Historien, Inventar und Berichte für vereinbarte Prüfungen strukturieren.
Verbindungen, Freigaben und Zuständigkeiten nachvollziehbar machen.
Entscheidend ist nicht, möglichst viele Meldungen zu sehen. Entscheidend ist, die passenden Informationen für die zuständige Rolle im richtigen Arbeitskontext einordnen zu können.
Patchstände, Diensthinweise und Agentensignale liegen häufig in getrennten Arbeitsansichten. Was zuerst Aufmerksamkeit benötigt, muss dann manuell zusammengetragen werden.
Anlagen, Systeme und Zuständigkeiten sind oft bekannt. Ihre Relevanz für den laufenden Betrieb bleibt jedoch nicht auf einen Blick einordenbar.
Historien, Backups, Inventar und Zugriffsfragen werden häufig erst für einen Incident, ein Statusgespräch oder eine vereinbarte Prüfung zusammengestellt.
Das Dashboard schafft keine pauschale Sicherheit. Es unterstützt dabei, vereinbarte Datenquellen, Prioritäten, Rollen und Nachweise in einer gemeinsamen operativen Sicht zu strukturieren.
LÖSUNG
Statt Informationen für Tagesgeschäft, Abstimmungen und Nachweise in getrennten Ansichten zusammenzutragen, verbindet die produktnahe Gesamtansicht Status, Gesundheitsindikatoren, Patch-Informationen und priorisierte Hinweise.
Arbeitsprozess ansehen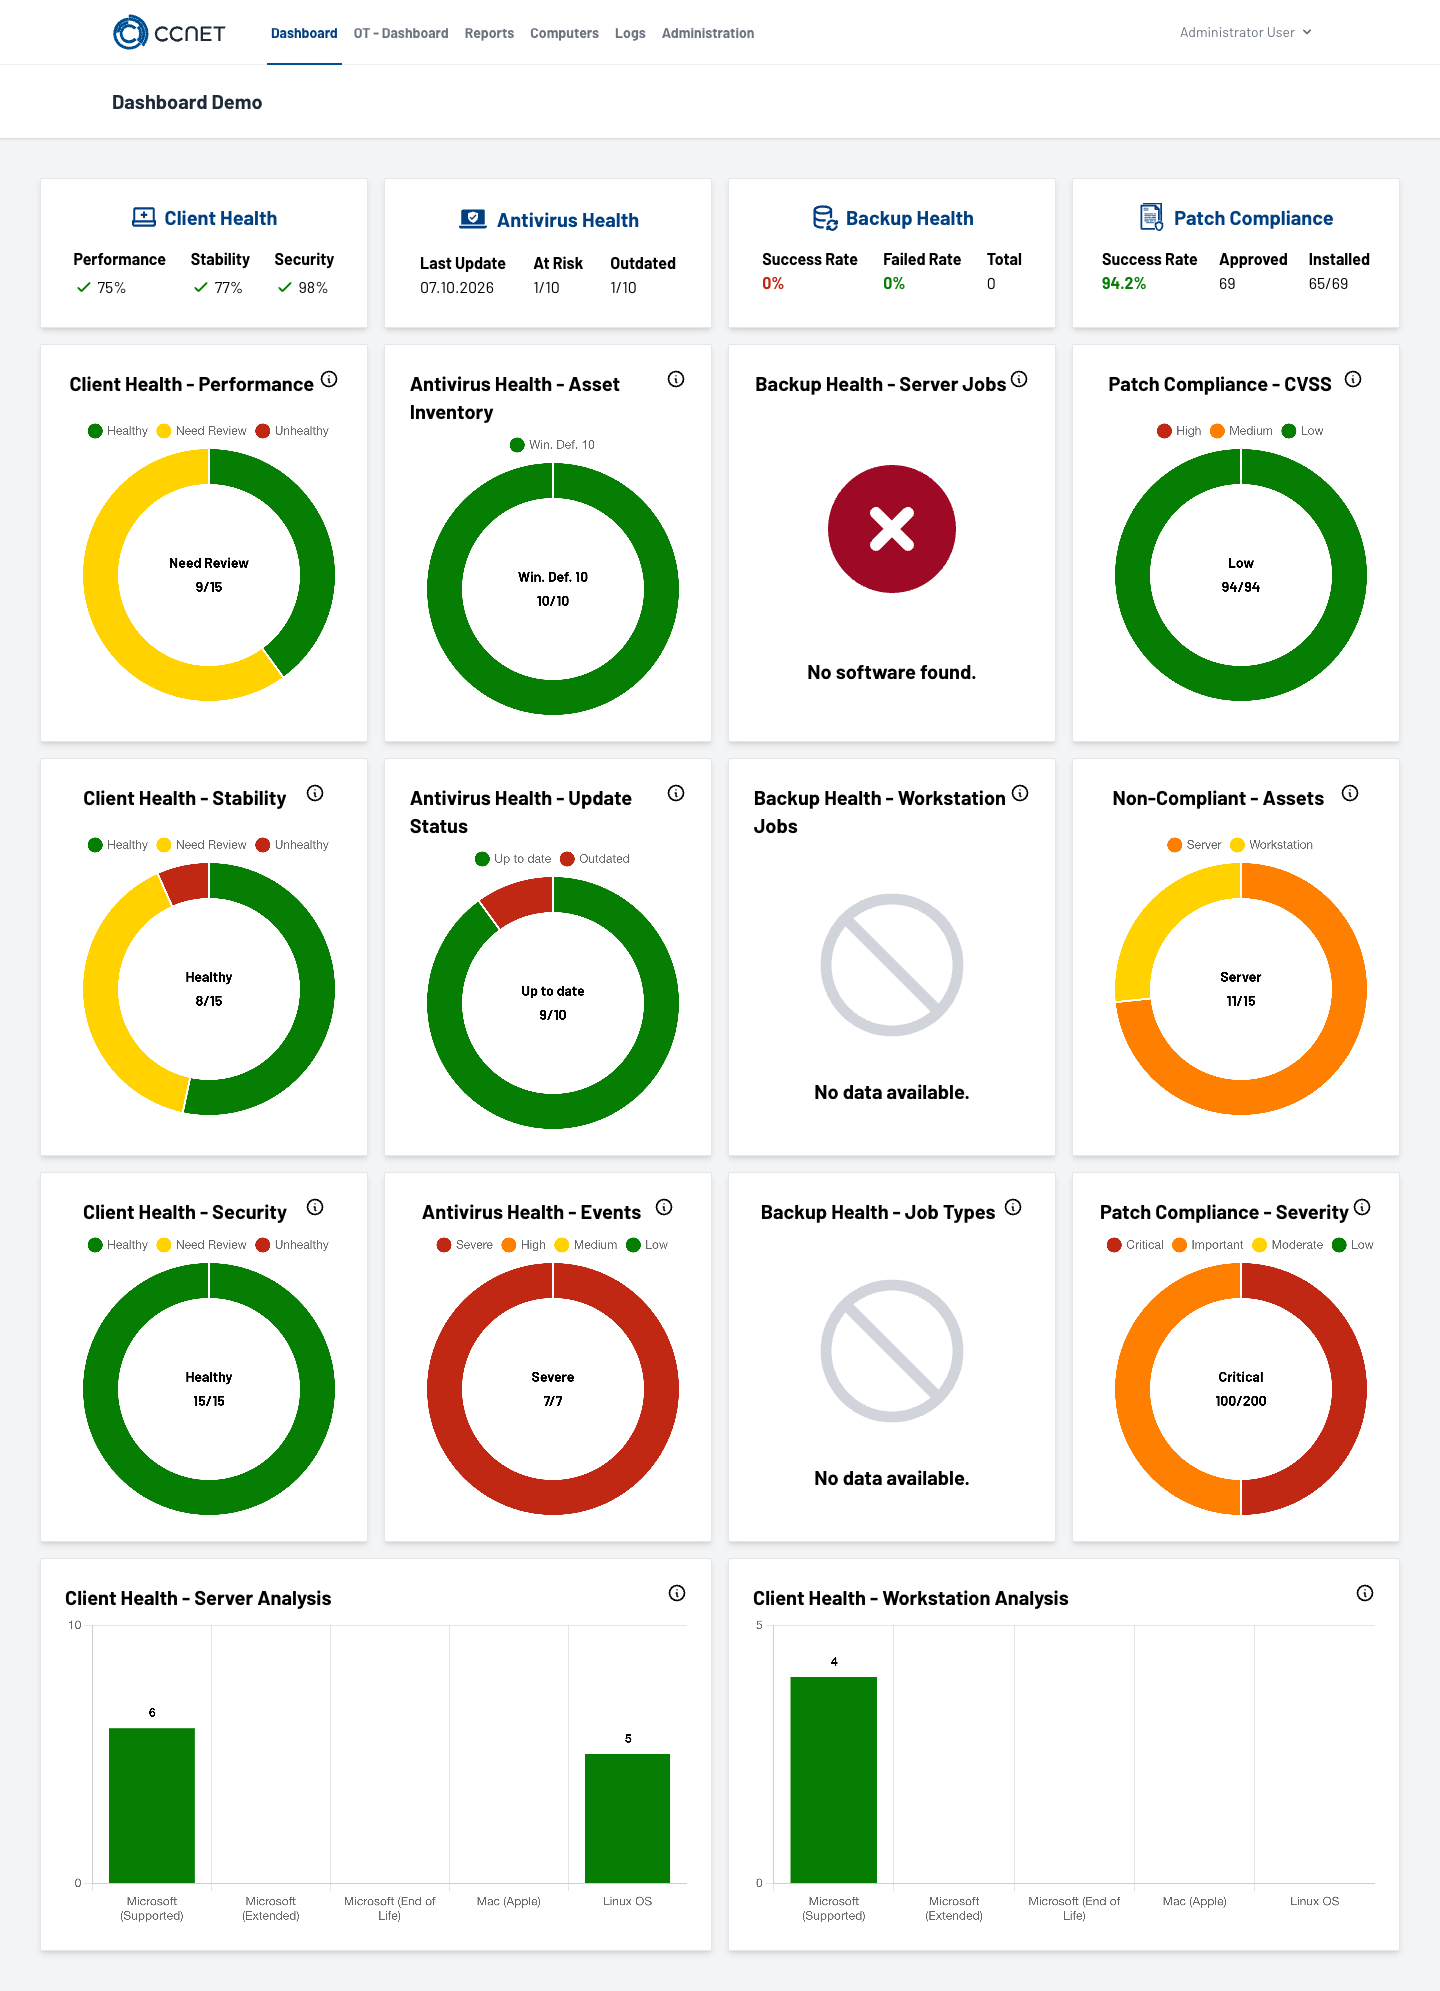
Patchstand, Dienstestatus und Agentenmeldungen in eine handlungsfähige Reihenfolge bringen.
Installation, Update, Backup und Inventar in einen klaren historischen Zusammenhang bringen.
Rollen, Freigaben und den passenden Arbeitskontext für Führung, Service und Audit verbinden.
Beispielansicht
Wechseln Sie zwischen Betriebsstatus, Nachweisen und Zugriffen. Alle Kennzahlen dienen ausschließlich der Demonstration der möglichen Informationsstruktur.
01 · TÄGLICHES MONITORING
02 · AUDIT & REPORTING
03 · ZUGRIFF & ROLLEN
Eine priorisierte Sicht auf Patchstand, kritische Dienste und Agentenstatus der angebundenen Systeme.
Installationszeitpunkte, Backup-Protokolle, Inventar und Berichte als Grundlage für Verantwortliche und vereinbarte Prüfungen.
Rollen, Freigaben und Verbindungsvorgänge sichtbar machen – etwa für Service, Administration und externe Prüfungen.
KONTROLLPUNKTE
Wenn relevante Daten in verschiedenen Systemen liegen, fehlt oft die gemeinsame Bewertungsgrundlage. Ein installierter Dienst auf Endpunkten und Servern kann vereinbarte Maschinendaten in den Datenbestand überführen, bewerten und als Nachweis- oder Reportstruktur aufbereiten.
Versions- und Installationszeitpunkte im vereinbarten Nachweis sichtbar machen.
HistorieStatus und Protokolle für Server und Clients strukturiert einordnen.
NachweisKritische Dienste, Agentenmeldungen und Alarmketten priorisieren.
MonitoringSystembestand und fristbezogene Hinweise im Blick behalten.
TransparenzVerbindungen, Freigaben und Zuständigkeiten nachvollziehbar einordnen.
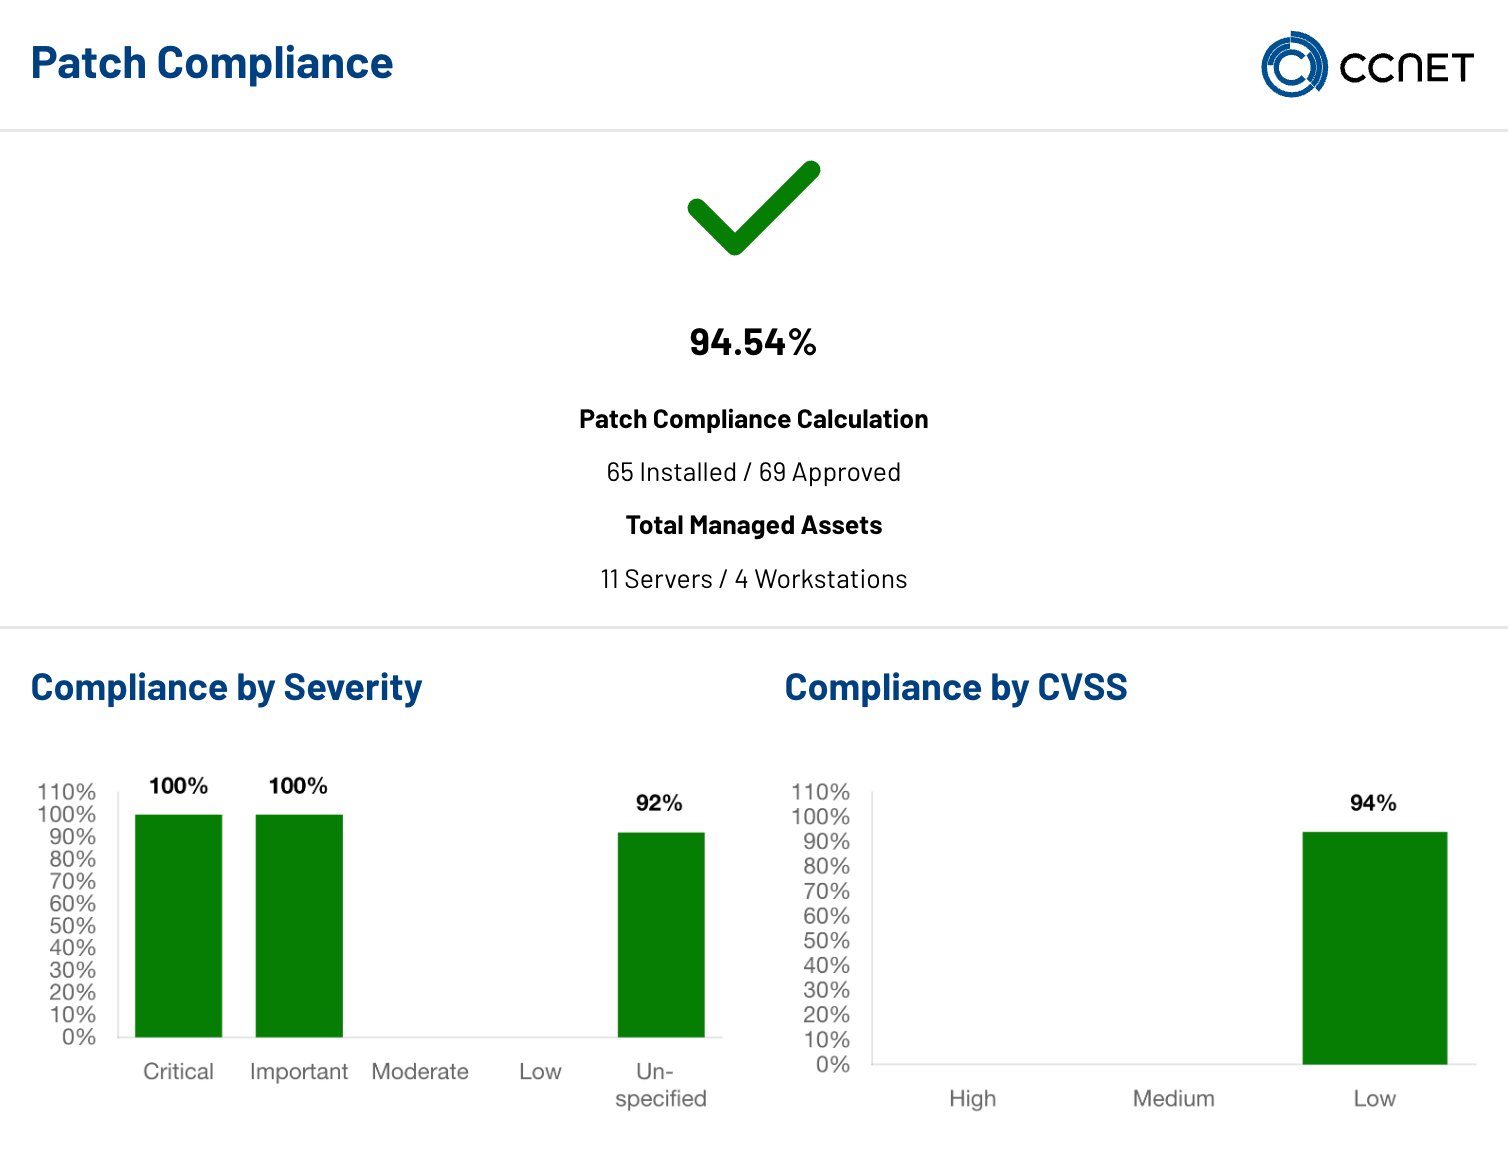
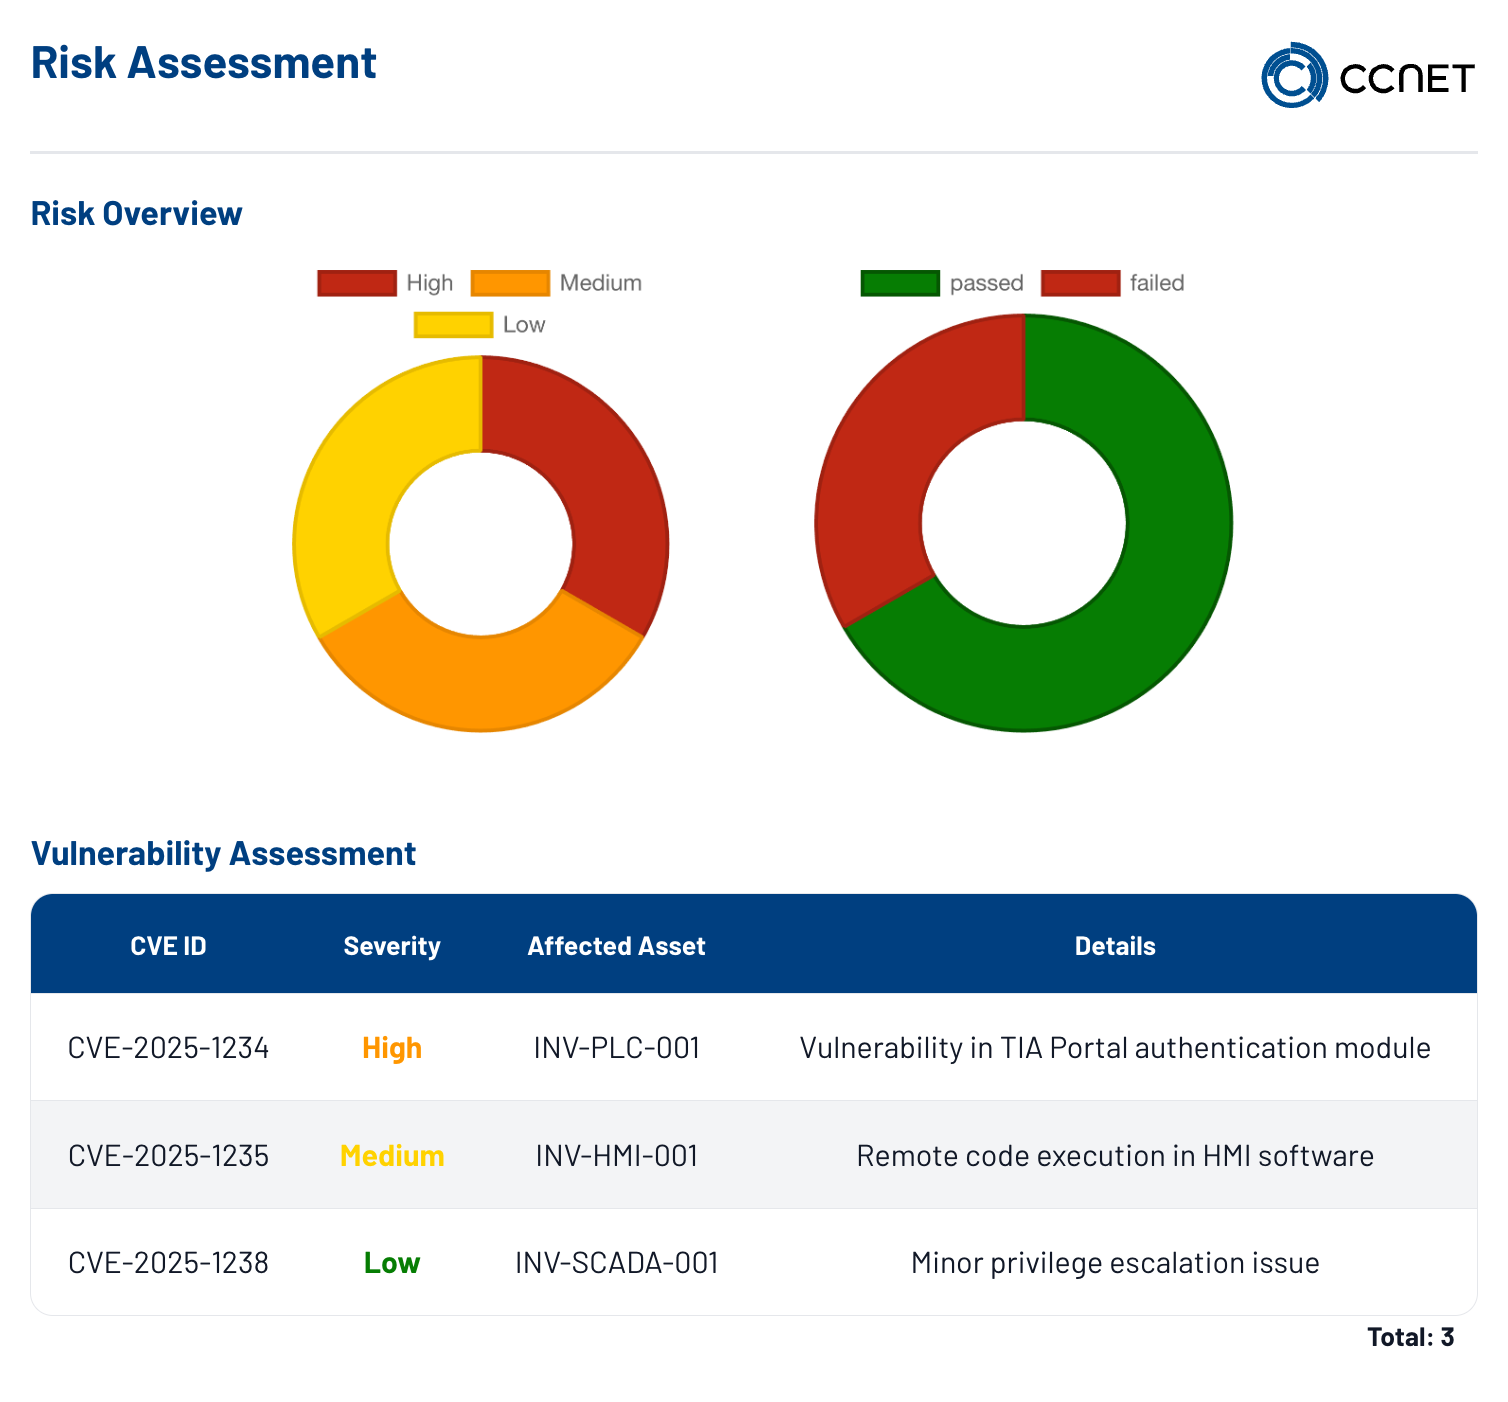
KontrolleDie Darstellung zeigt exemplarisch, wie Patch- und Risikostatus in einer Arbeits- und Nachweisansicht gebündelt werden können.
ARBEITSABLAUF
Das Dashboard überführt technische Informationen in einen abgestimmten Arbeits- und Nachweisprozess. Jede Stufe bleibt dabei an Datenquellen, Verantwortlichkeiten und dem vereinbarten Zielbild ausgerichtet.
 AKTUELLER SCHRITT01020304
DATENQUELLE
BEWERTUNG
VERANTWORTUNG
NACHWEIS
Ein installierter Dienst auf angebundenen Endpunkten oder Servern liefert die vereinbarten Systeminformationen als Datenbasis.
Statuswerte und Ereignisse werden anhand vereinbarter Regeln in einen Arbeitskontext gebracht und nach Dringlichkeit, System oder Verantwortungsbereich geordnet.
Die relevante Rolle erhält die Information in der passenden Perspektive – beispielsweise IT-Betrieb, Administration, Service oder Management.
Statushistorie, Zeitpunkte und vereinbarte Kontrollpunkte können für Abstimmungen, Incident-Nachbereitung und vereinbarte Prüfungen in passende Berichtformate überführt werden.
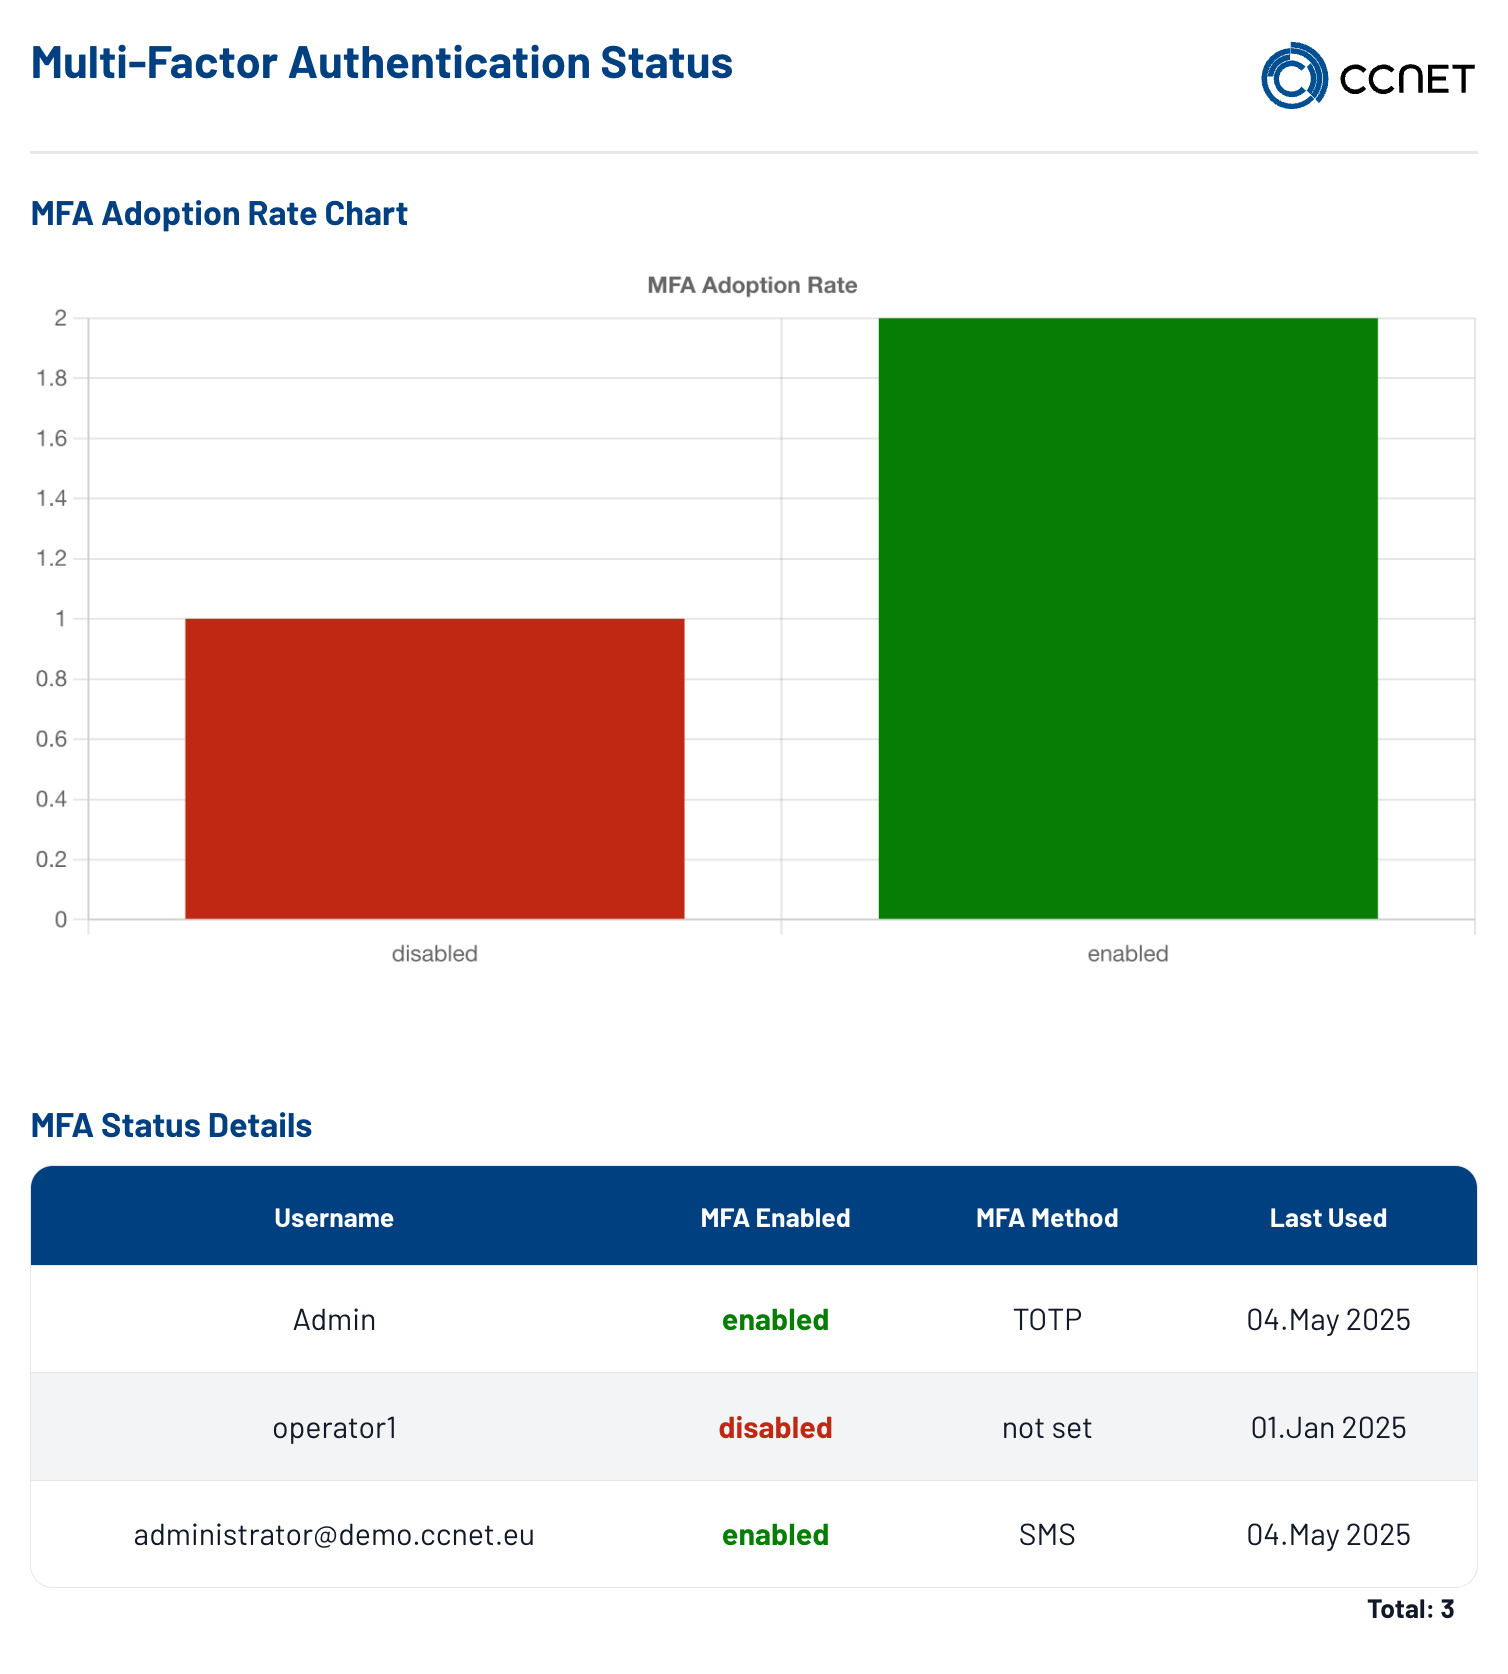
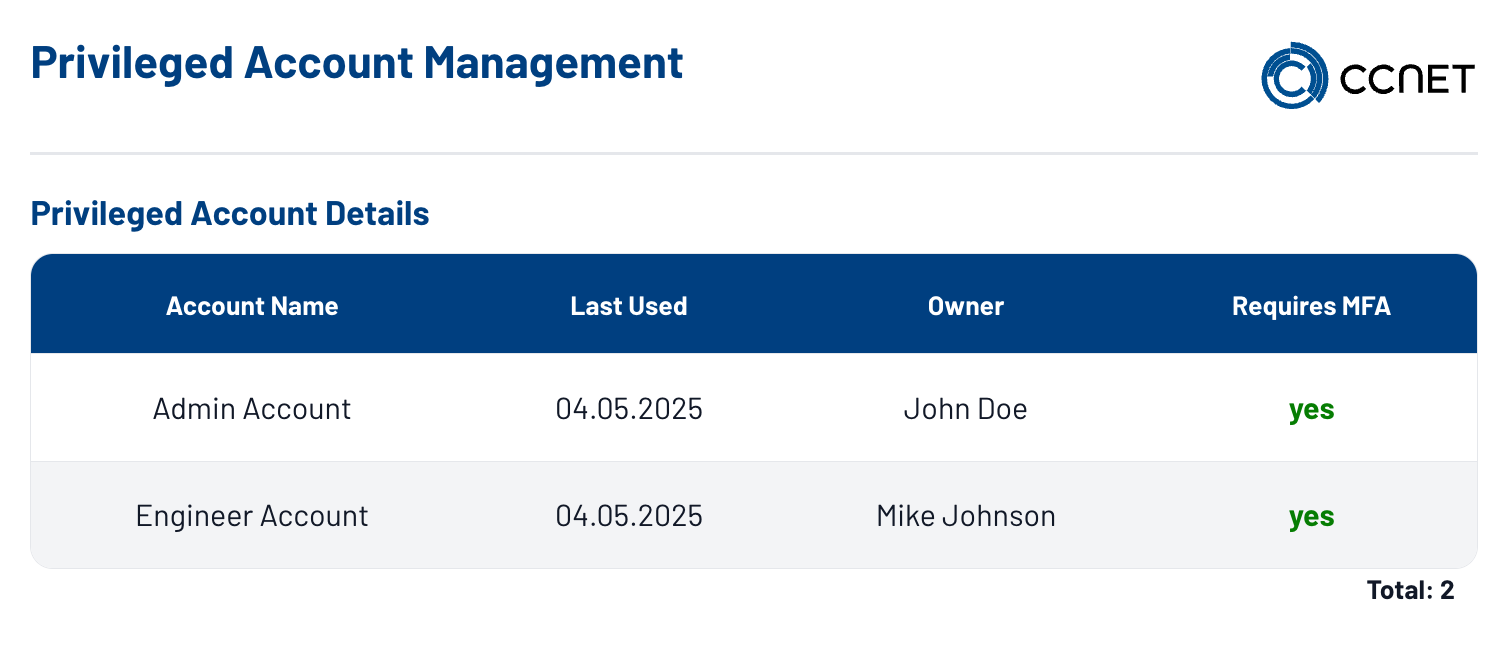
ZUGRIFFE & IDENTITÄTEN
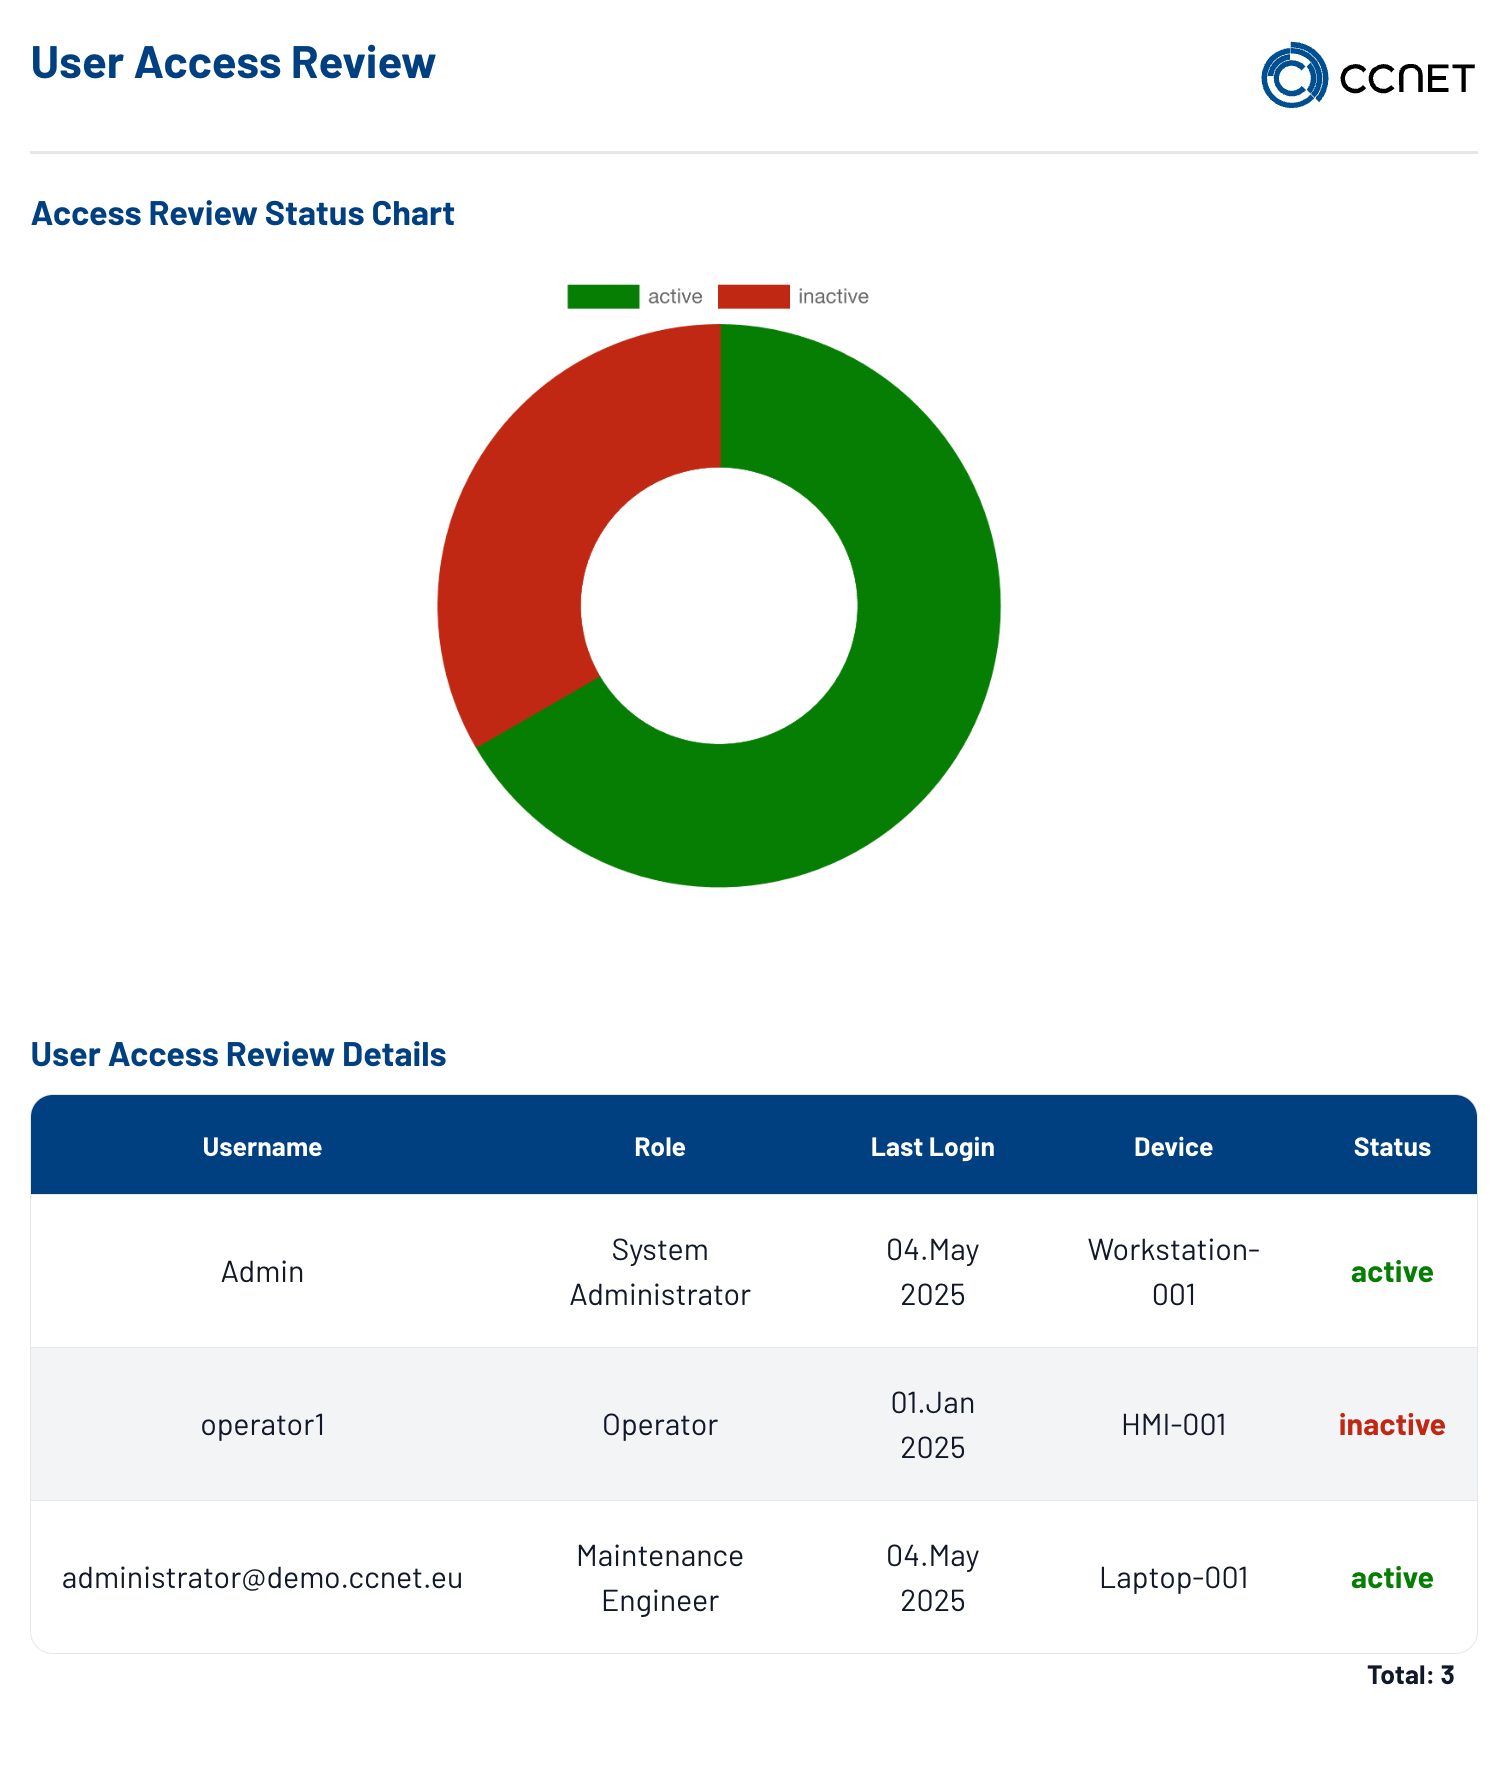
Rollen, Freigaben und Verbindungsvorgänge lassen sich in eine projektbezogene Arbeitsansicht überführen. Verantwortliche sehen, welche Zugriffsfragen eine Prüfung oder Abstimmung benötigen, statt Informationen aus einzelnen Berechtigungs- und Statusquellen zusammenzutragen.
OT & ANLAGEN
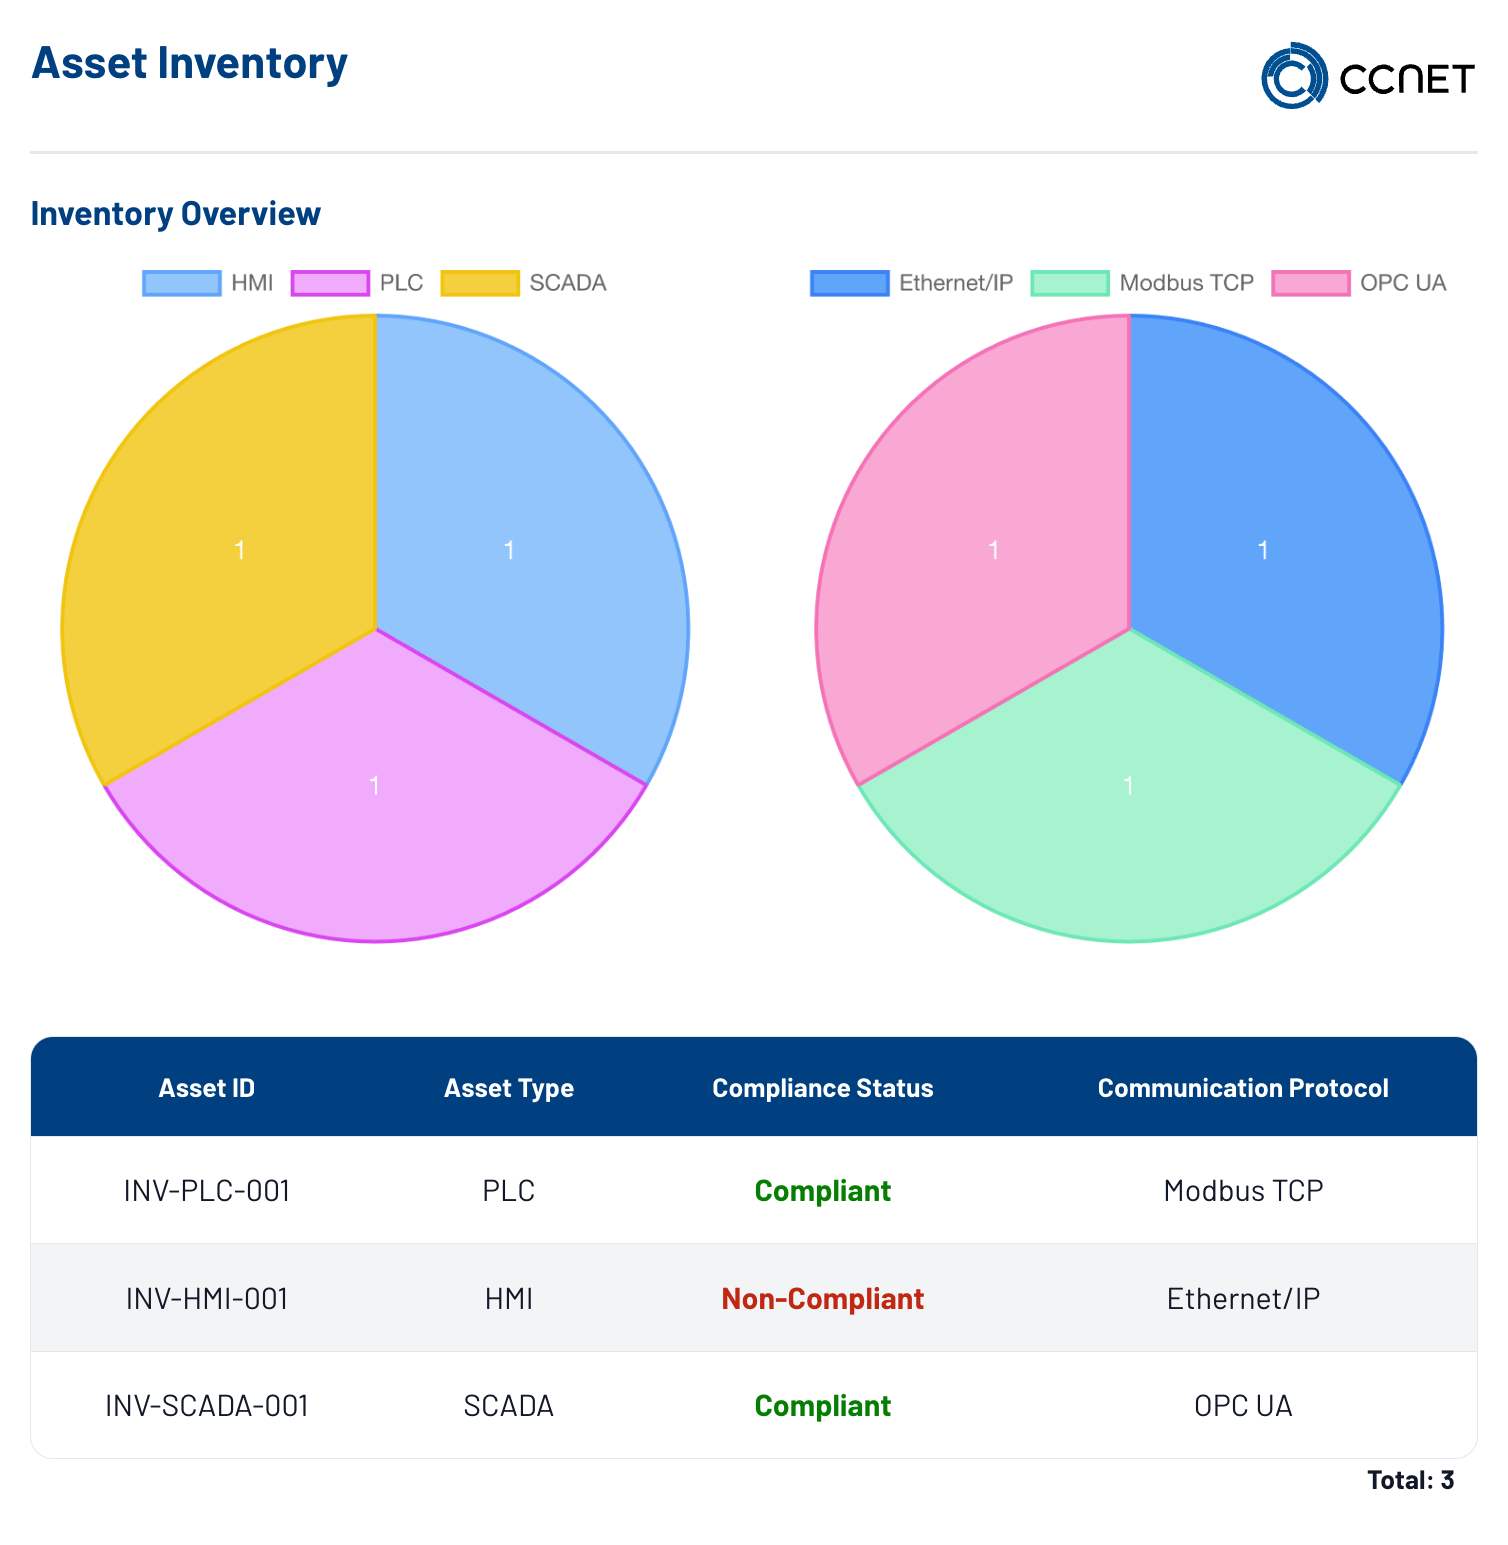
Anlagentypen, Kommunikationsprotokolle und vereinbarte Statusfragen können mit der operativen Übersicht verbunden werden. Energie- und Effizienzperspektiven sind dabei mögliche Vertiefungen, nicht das eigenständige Produktversprechen.
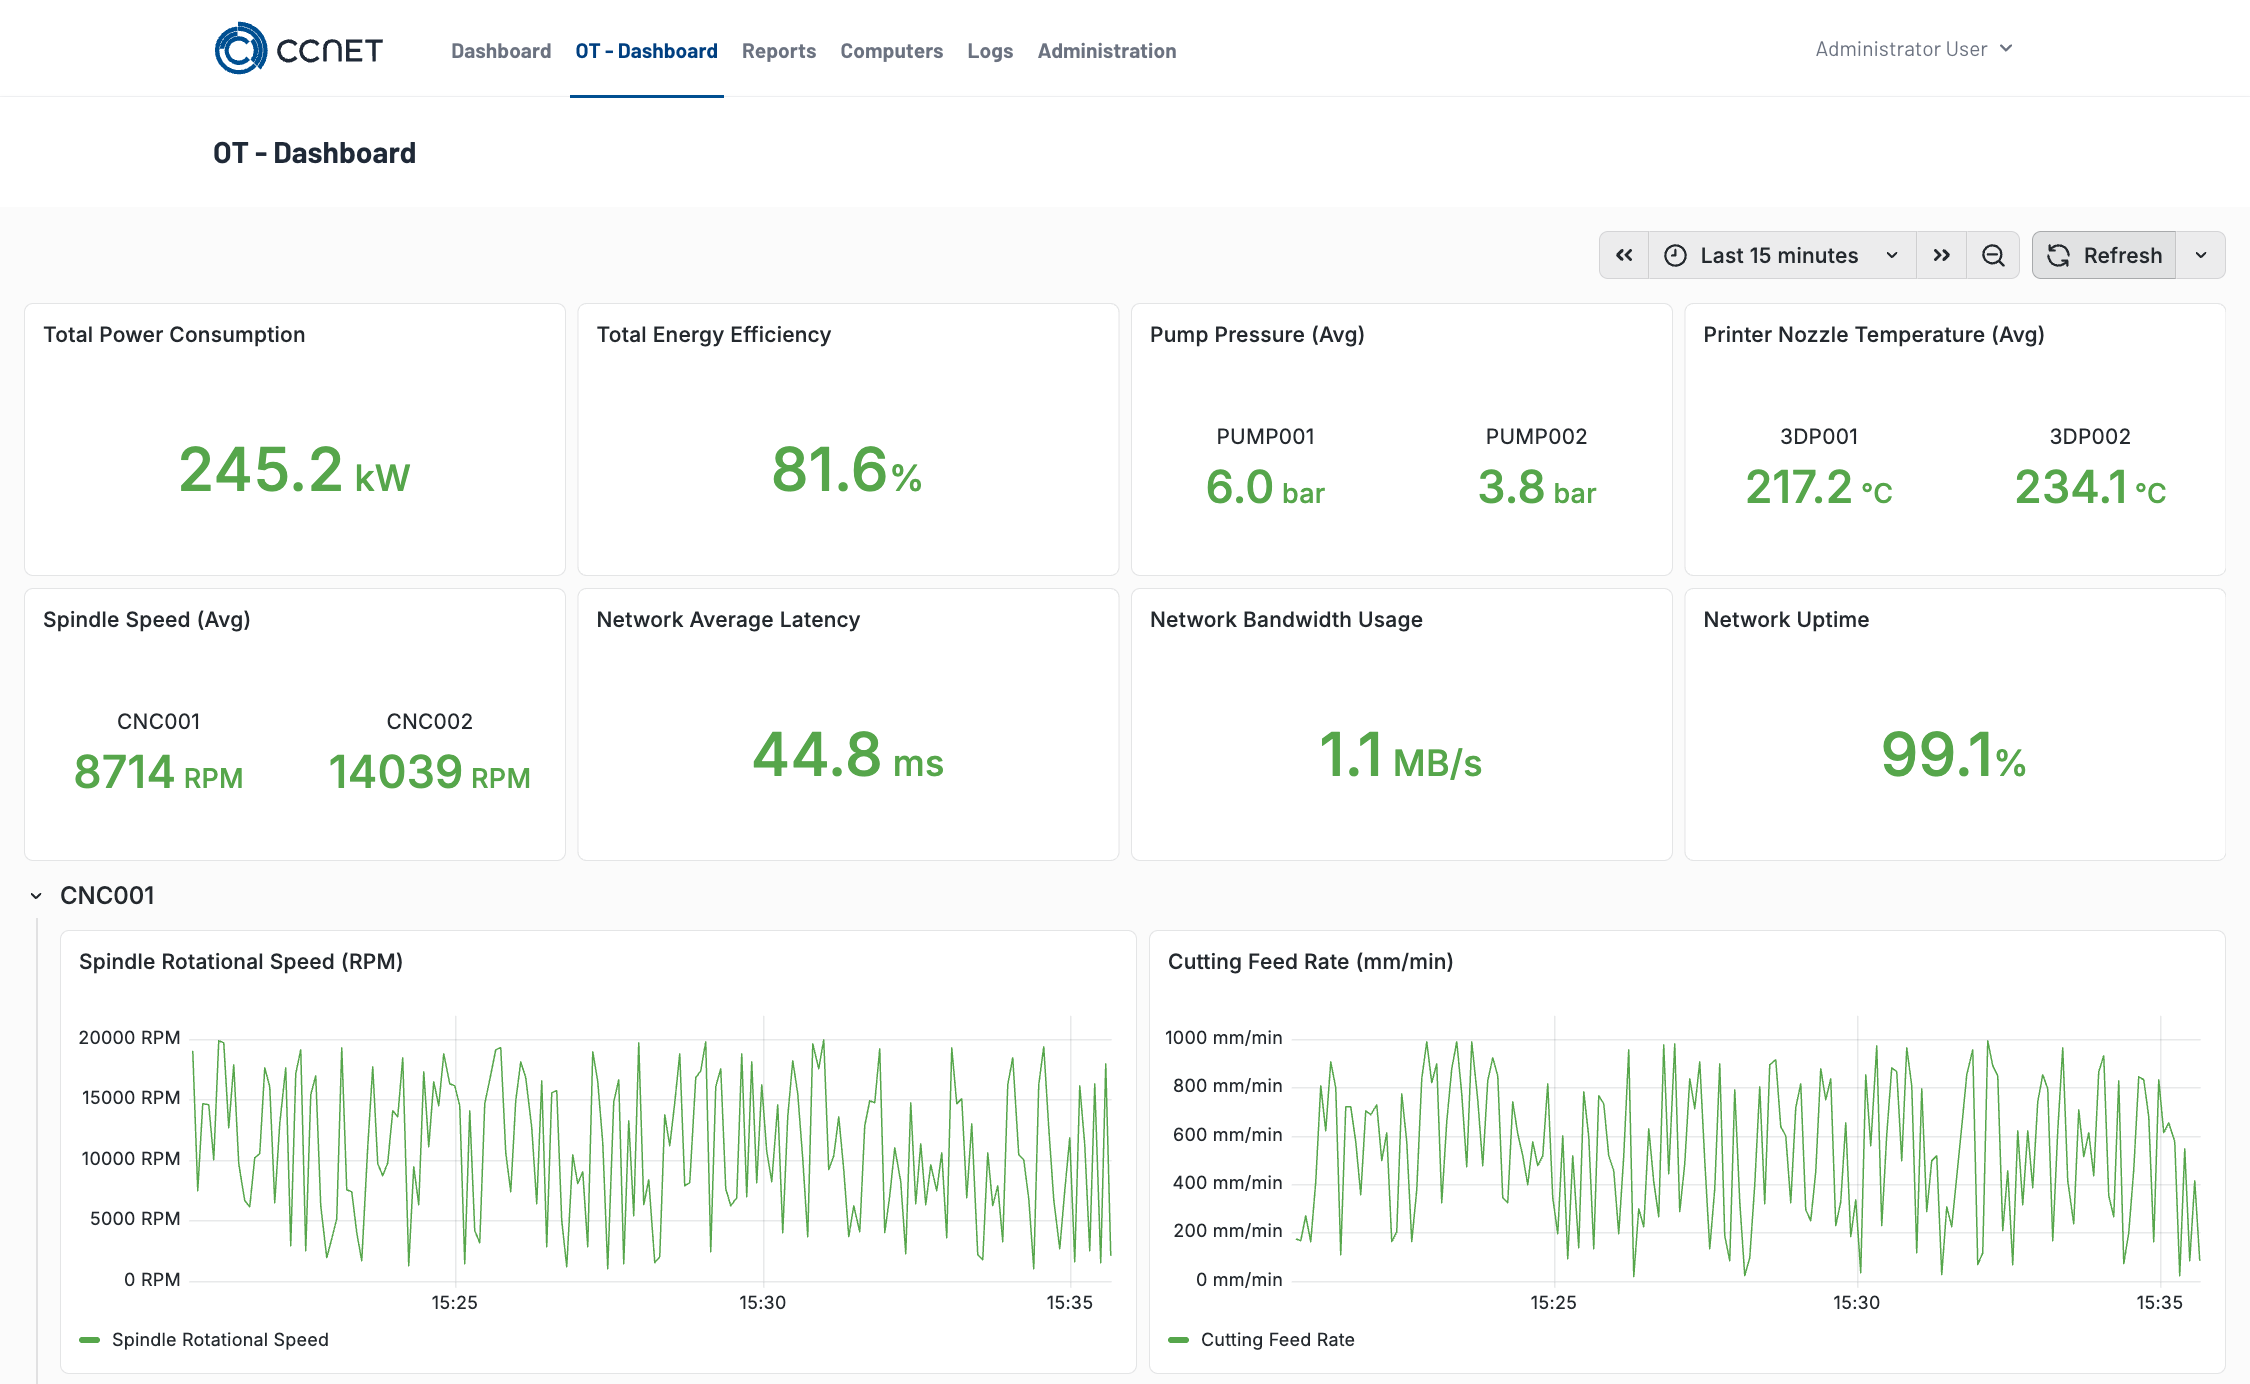
Die OT-Perspektive hilft dabei, relevante Systeme, Zuständigkeiten und mögliche Prioritäten in eine verständliche Struktur zu überführen. CCNet klärt mit den zuständigen Rollen Datenquellen, Schwellwerte und die gewünschte Sichtbarkeit.
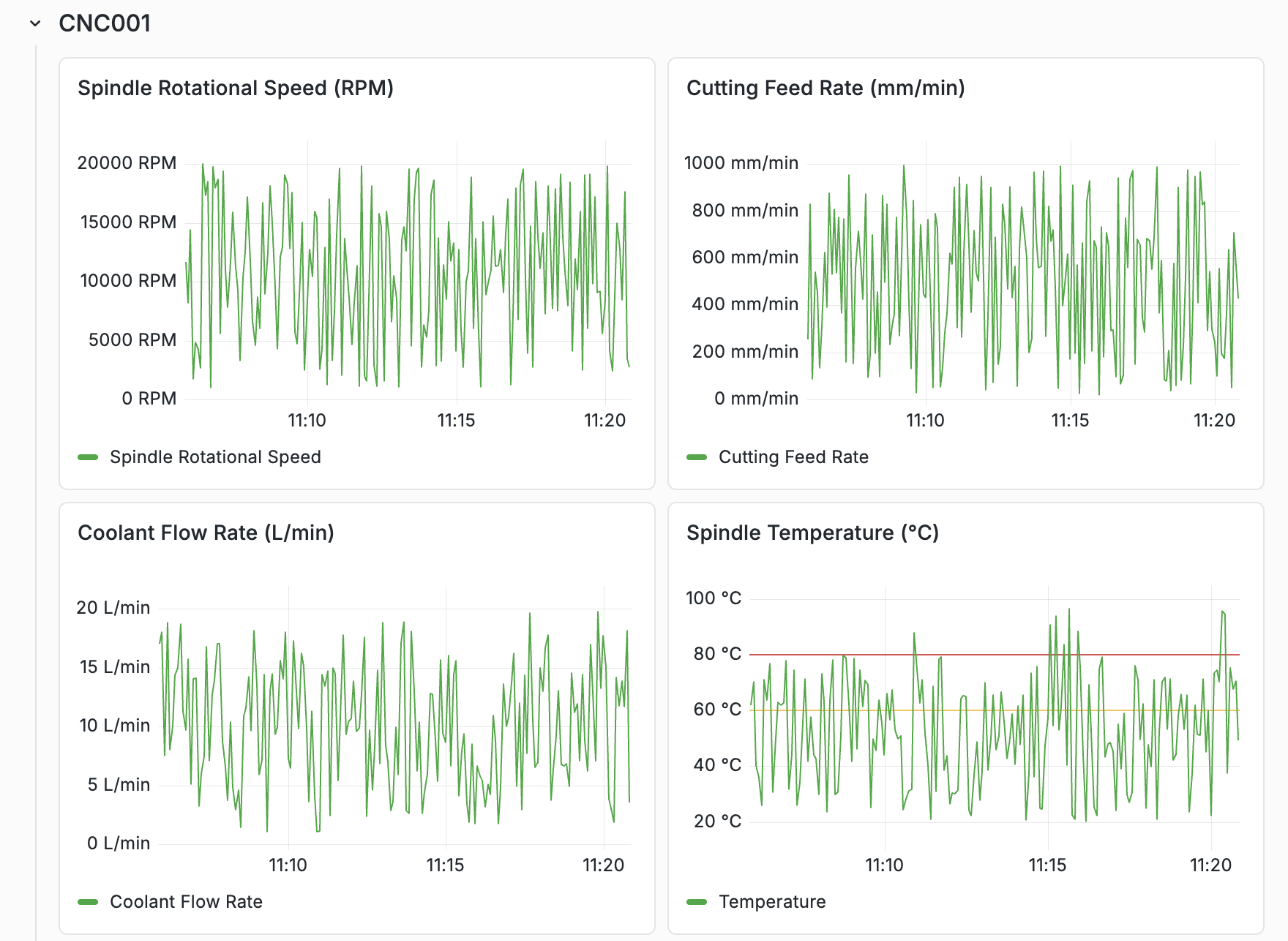
Die OT-Übersicht stellt Leistungsaufnahme, Effizienz, Drücke, Temperaturen und Drehzahlen der Anlagen neben Latenz, Bandbreite und Verfügbarkeit des Netzwerks – als aktuellen Wert und als Verlauf. Welche Kennzahlen erscheinen, wird im Projekt festgelegt.
NACHWEISE
Patch- und Updatestände, Backups, Alarmketten, Inventarisierungsdaten und dokumentierbare Zugriffe können als gemeinsame Grundlage zusammengeführt werden. Das unterstützt den Alltag, die Incident-Nachbereitung und die Vorbereitung vereinbarter Prüfungen.
ANWENDUNGSFÄLLE
Drei typische Ausgangspunkte zeigen, wie technische Informationen für unterschiedliche Verantwortungsbereiche in einen nachvollziehbaren Arbeitskontext überführt werden können.
Status aus Endpunkten, Servern, Monitoring, Patch- und Updateprozessen, Backup-Protokollen sowie Inventarisierung kann in einer gemeinsamen Lösungsansicht zusammengeführt werden. Der IT-Betrieb strukturiert tägliche Hinweise, grenzt betroffene Systeme ein und bereitet abgestimmte Alarm- oder Eskalationswege vor.
Vereinbarte Signale aus Maschinenumgebungen, angebundenen Systemen oder überwachten Diensten können nach Relevanz, Standort oder Verantwortungsbereich eingeordnet werden. Die Produktionsleitung erhält eine klare Arbeitsgrundlage, welche Hinweise Beobachtung, Abstimmung oder priorisierte Bearbeitung erfordern.
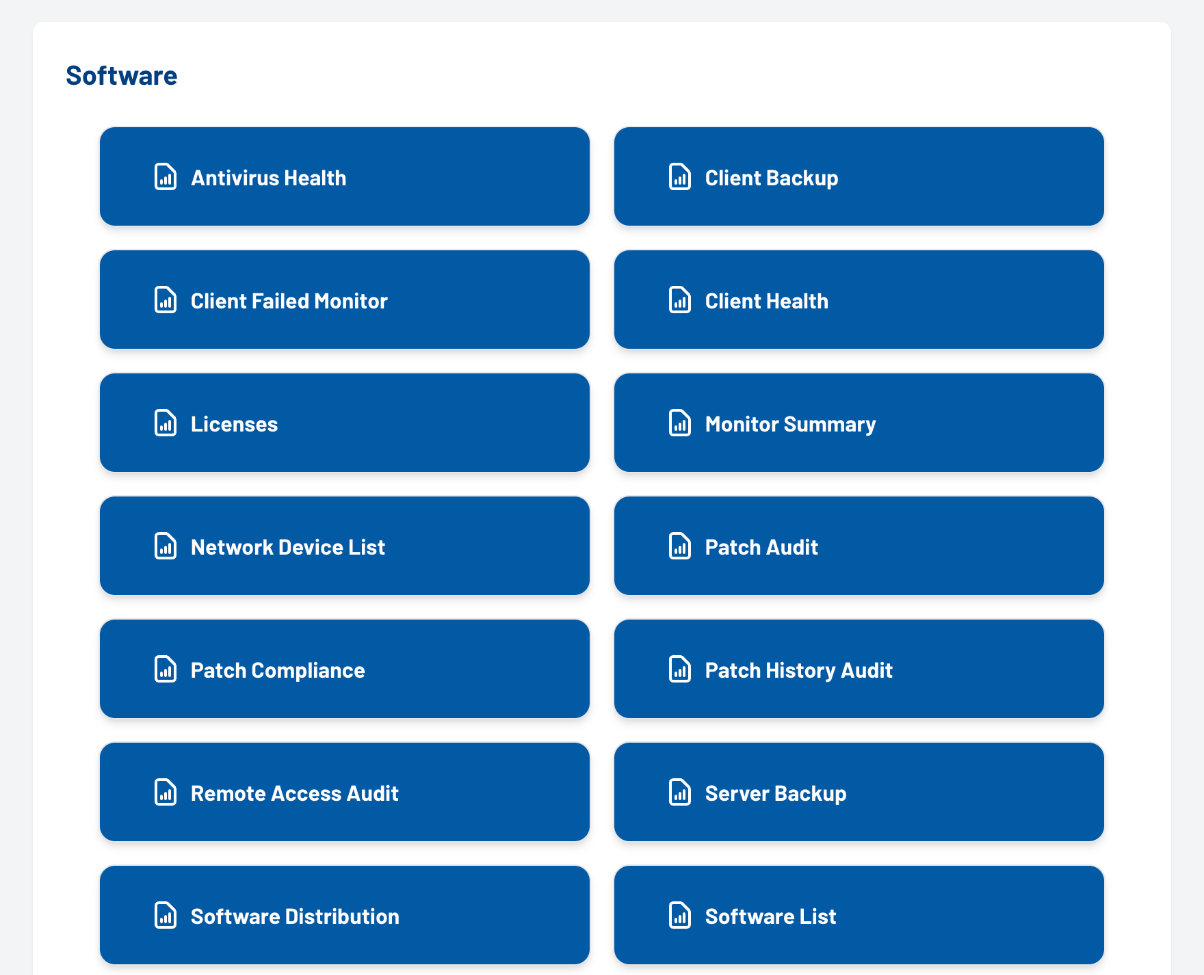
Vereinbarte Zeitpunkte, Statushistorien, Backup-Protokolle, Inventar- und Lizenzübersichten sowie dokumentierbare Zugriffe können in eine nachvollziehbare Report- und Nachweisstruktur überführt werden. Verantwortliche erhalten eine abgestimmte Grundlage für Statusgespräche, Incident-Nachbereitung und die Vorbereitung vereinbarter Prüfungen.
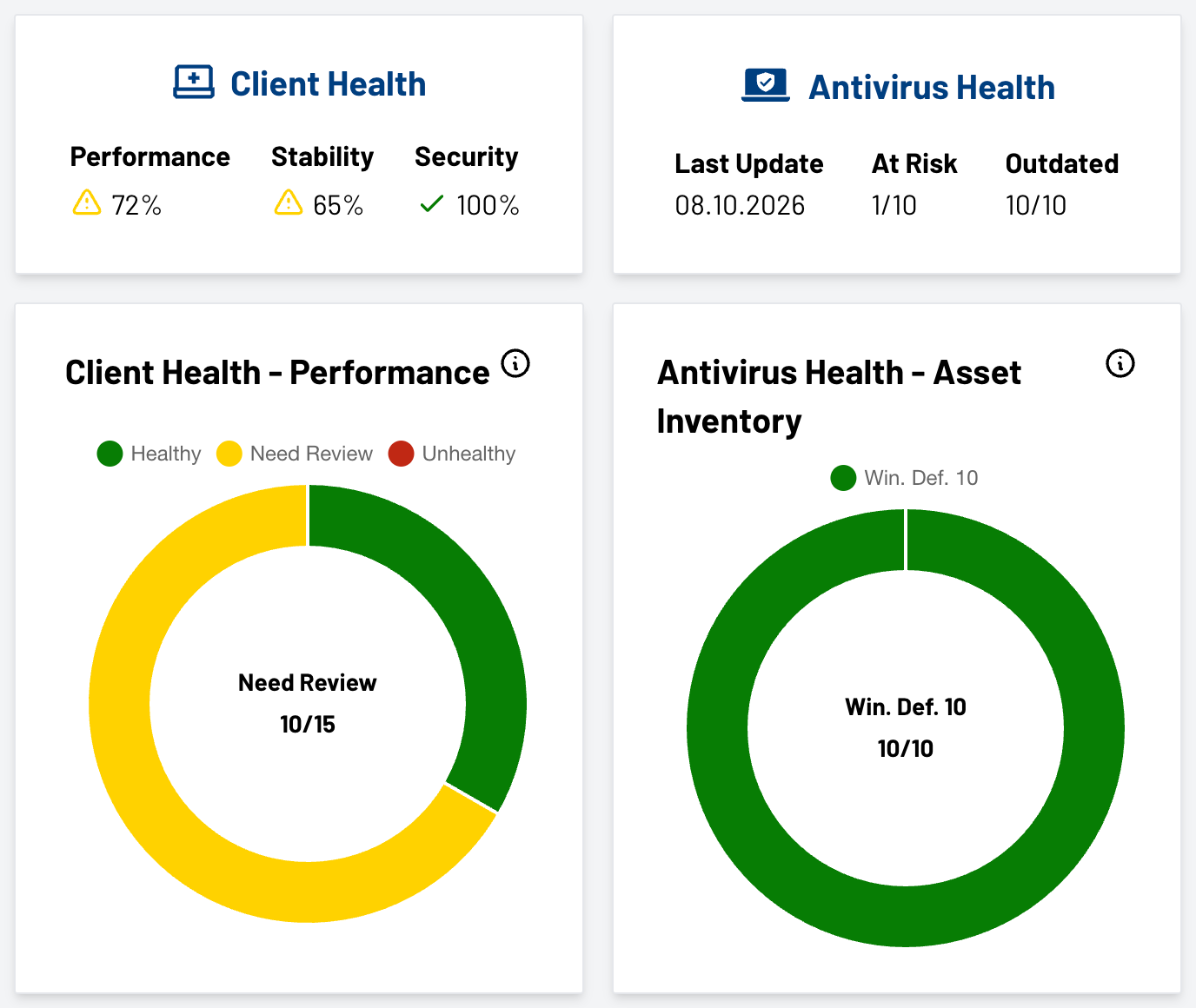
CCNet definiert mit den zuständigen Rollen Statusfragen, Datenanbindungen, Berechtigungen, Berichtsansichten und Betriebsprozesse. Ereignisse können bei Bedarf an einen kontrollierten Kommunikationsraum übergeben werden.
CCNet klärt gemeinsam relevante Datenquellen, Zuständigkeiten, Schwellwerte und Alarmwege. Zielbild, technischer Zuschnitt, Rollenmodell und Einführung werden an die Betriebsumgebung angepasst.
CCNet klärt Informationsbedarf, Nachweisstruktur, Rollen, Berechtigungen und die gewünschte Berichtstiefe. Das Dashboard ersetzt keine eigenständige Prüfung oder Zertifizierung, kann deren Vorbereitung jedoch strukturiert unterstützen.
REFERENZEN
Die Auswahl ist nach Einsatzumfeld gegliedert. Sie dient als freigegebener Vertrauensnachweis und trifft keine Aussage zu einzelnen Projektumfängen.
ANBINDUNG
Im Zielbild kann bei einer erkannten Offline-Situation eines Agents eine Meldung in einen kontrollierten Notfallkanal zum Beispiel von dem sicheren Messenger Rocket.Chat übergeben werden. CCNet verbindet dabei Datenquelle, Regelwerk und betreibbaren Kommunikationsraum; Zielsysteme und Eskalationswege werden gemeinsam festgelegt.
Anbindung besprechen+
UNSERE ROADMAP
Die Einführung verbindet fachliche Anforderungen, verfügbare Datenquellen, Verantwortlichkeiten und ein passendes Betriebsmodell. Umfang und Berichtstiefe werden projektbezogen definiert.
Statusfragen, Rollen und notwendige Nachweise gemeinsam einordnen.
Relevante Dashboard-Perspektiven anhand Ihres Zielbildes besprechen.
Datenquellen, Berechtigungen und Reportingstruktur abstimmen.
Kontrollpunkte, Auswertungen und Betriebsabläufe kontinuierlich weiterentwickeln.
FAQs
Die Antworten geben eine erste Orientierung. Der konkrete Umfang wird immer an Datenquellen, Rollen, Anforderungen und das geplante Betriebsmodell angepasst.
Das Security Solution Dashboard ist eine konzeptionelle Oberfläche, die Status, Historie und vereinbarte Kontrollpunkte aus angebundenen Systemen verständlich zusammenführt. Es unterstützt IT-Betrieb, Verantwortliche und Management bei der Einordnung von Informationen; Umfang und Datenbasis werden im Projekt festgelegt.
Welche Systeme eingebunden werden, wird im Zielbild gemeinsam festgelegt. Möglich sind zum Beispiel Informationen aus Endpunkten, Servern, Monitoring, Patch- und Updateprozessen, Backup-Protokollen, Inventarisierung oder vereinbarten Zugriffsvorgängen, sofern die jeweilige Datenquelle verfügbar ist.
Für die automatische Erfassung von Systeminformationen kann ein installierter Dienst auf angebundenen Geräten und Servern eingesetzt werden. Ob ein Agent benötigt wird, welche Daten er liefern soll und welche Systeme angebunden werden, wird vor der Einführung abgestimmt.
Je nach Zielbild können unter anderem Patch- und Updatehistorie, Dienstestatus, Backup-Nachweise, Inventar, Lizenzfristen, Alarmhinweise, Rollen und dokumentierbare Zugriffe dargestellt werden. Die Verdichtung unterscheidet sich dabei nach Rolle und Verantwortungsbereich.
Das Dashboard kann vereinbarte Nachweise, historische Zeitpunkte und Reportformate strukturieren. Es ersetzt keine eigenständige Prüfung oder Zertifizierung, kann aber die Vorbereitung von Statusgesprächen, Audits und dokumentierbaren Kontrollpunkten unterstützen.
Die Ansicht zeigt ausschließlich Beispieldaten. In einer späteren Umsetzung hängen Aktualität, Datenumfang und Darstellung von den vereinbarten Datenquellen, Anbindungen und Betriebsprozessen ab.
Rollen, Berechtigungen und gegebenenfalls externe Verbindungsvorgänge können im vereinbarten Zielbild nachvollziehbar dargestellt werden. Welche Informationen sichtbar sind und wer sie sehen darf, wird projektbezogen über das Rollen- und Berechtigungskonzept definiert.
Ja, eine projektbezogene Übergabe an einen Notfallkanal oder ein anderes Zielsystem kann als Integrationsansatz geplant werden. Auslöser, Priorisierungsregeln, Zielsysteme und Eskalationswege werden jedoch vor der Umsetzung gemeinsam festgelegt; dies ist kein Standardpaket.
Nächster Schritt
CCNet klärt mit Ihnen relevante Datenquellen, Rollen, Schwellwerte, Reports und mögliche Anbindungen – passend zu Ihrer Organisation und Infrastruktur.