
Monitoraggio e priorità
Classificare più rapidamente stato patch, servizi e stato degli agenti nell’operatività quotidiana.
OPERAZIONI · DIMOSTRAZIONI · CONTROLLO
Unire IT e OT in una panoramica operativa – prioritizzare le anomalie più rapidamente e documentarle in modo tracciabile.
Classificare più rapidamente stato patch, servizi e stato degli agenti nell’operatività quotidiana.
Strutturare storici, inventario e report per le verifiche concordate.
Rendere tracciabili connessioni, approvazioni e responsabilità.
Ciò che conta non è vedere quante più notifiche possibile. Ciò che conta è poter collocare le informazioni giuste per il ruolo responsabile nel contesto di lavoro giusto.
Stato patch, avvisi sui servizi e segnali degli agenti si trovano spesso in viste di lavoro separate. Ciò che richiede attenzione per primo deve quindi essere assemblato manualmente.
Impianti, sistemi e responsabilità sono spesso noti. La loro rilevanza per le operazioni in corso, tuttavia, non può essere valutata a colpo d’occhio.
Storici, backup, inventario e questioni di accesso vengono spesso assemblati solo per un incidente, una riunione di stato o una verifica concordata.
Il dashboard non crea una sicurezza generica. Supporta la strutturazione di fonti dati, priorità, ruoli e dimostrazioni concordate in una vista operativa comune.
SOLUZIONE
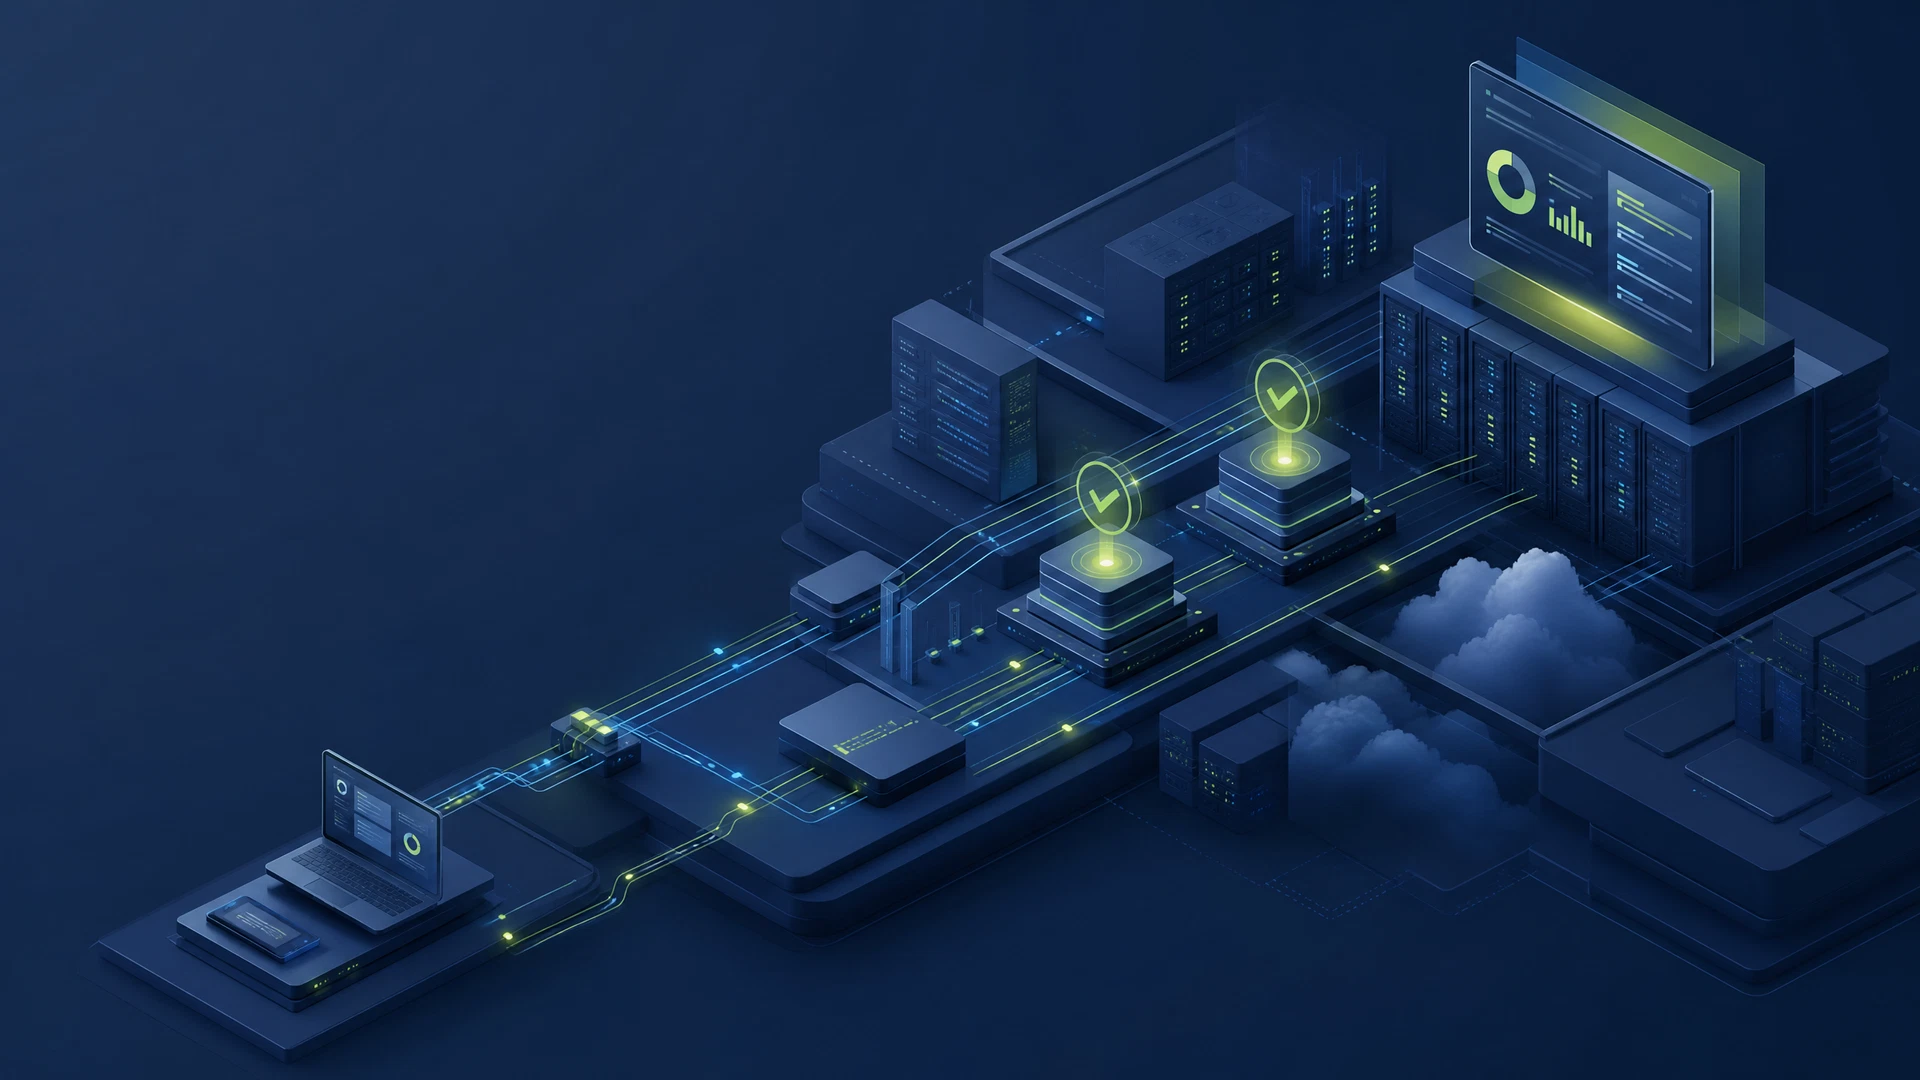
Invece di assemblare informazioni per il lavoro quotidiano, il coordinamento e le dimostrazioni in viste separate, la vista complessiva vicina al prodotto unisce stato, indicatori di salute, informazioni sulle patch e avvisi priorizzati.
Vedere il processo di lavoro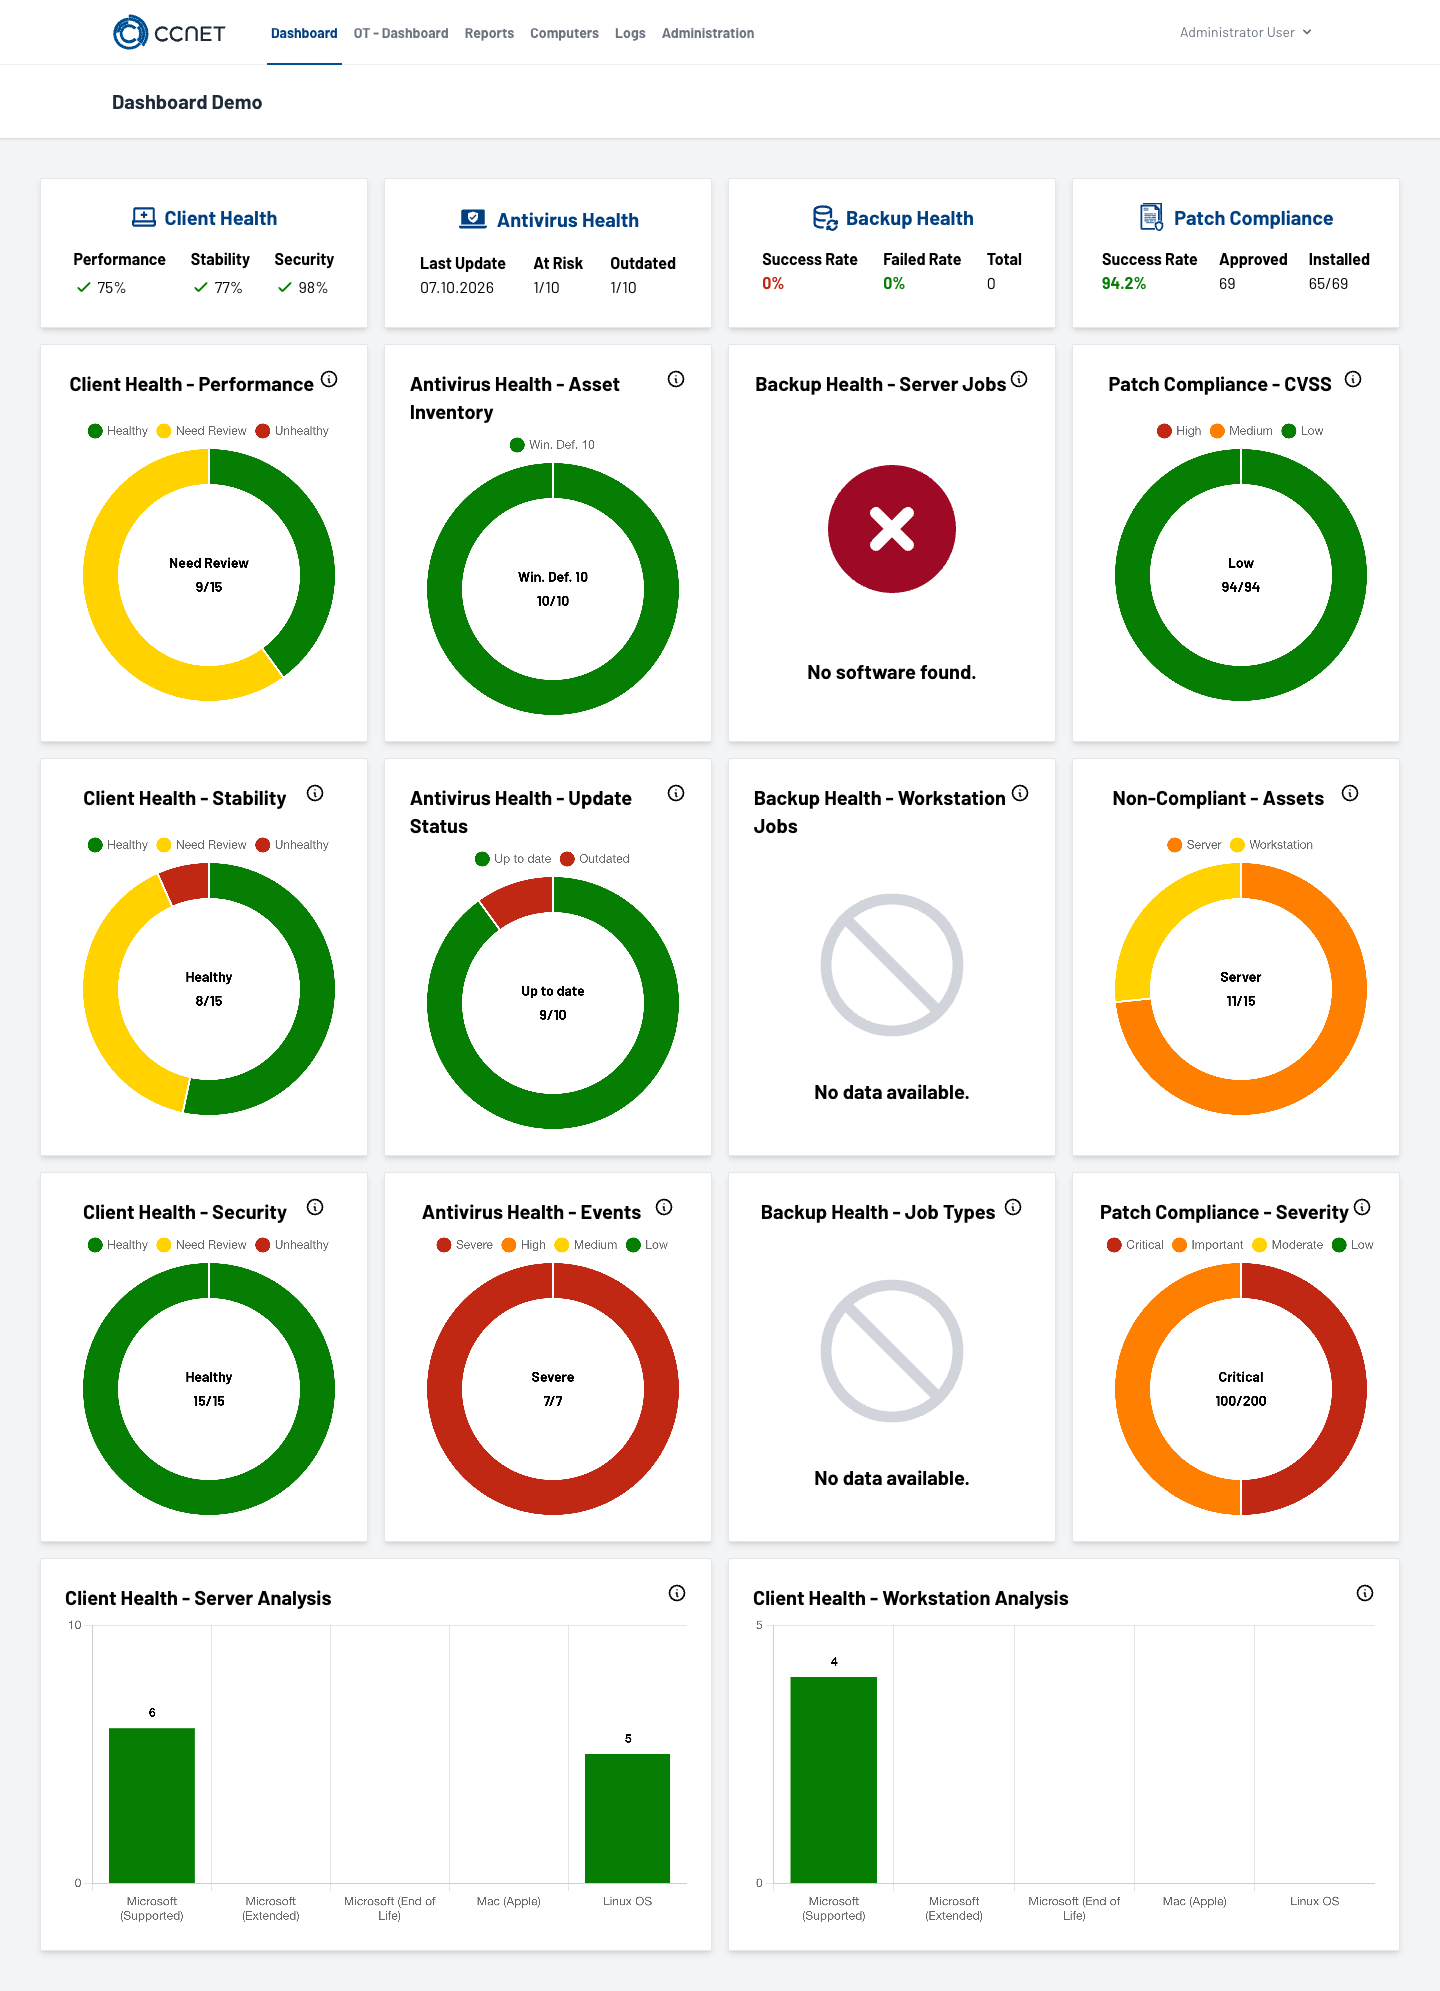
Portare stato patch, stato dei servizi e notifiche degli agenti in un ordine operativo.
Portare installazione, aggiornamento, backup e inventario in un contesto storico chiaro.
Unire ruoli, approvazioni e il contesto di lavoro appropriato per direzione, servizio e audit.
Vista di esempio
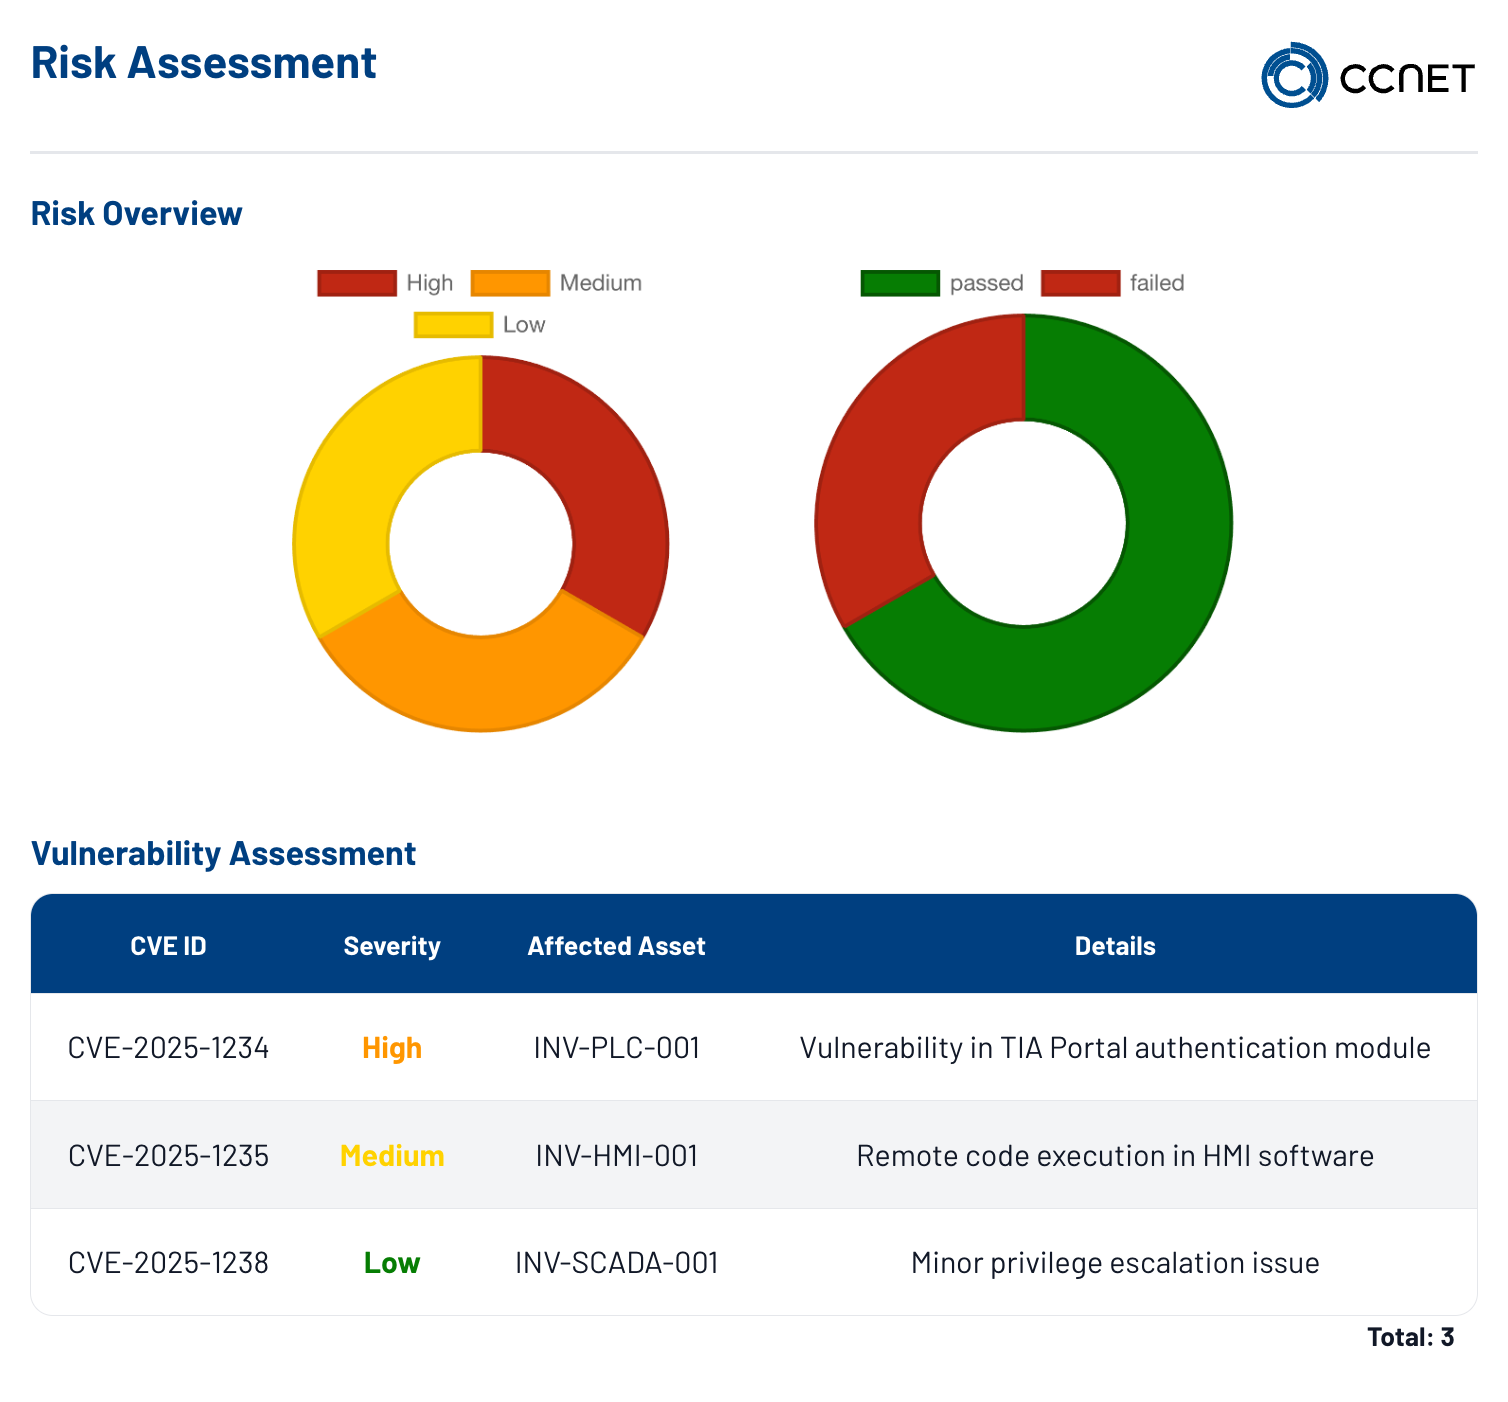
Passate tra stato operativo, dimostrazioni e accessi. Tutti gli indicatori servono esclusivamente a dimostrare la possibile struttura informativa.
01 · MONITORAGGIO GIORNALIERO
02 · AUDIT E REPORT
03 · ACCESSI E RUOLI
Una vista priorizzata su stato patch, servizi critici e stato degli agenti dei sistemi connessi.
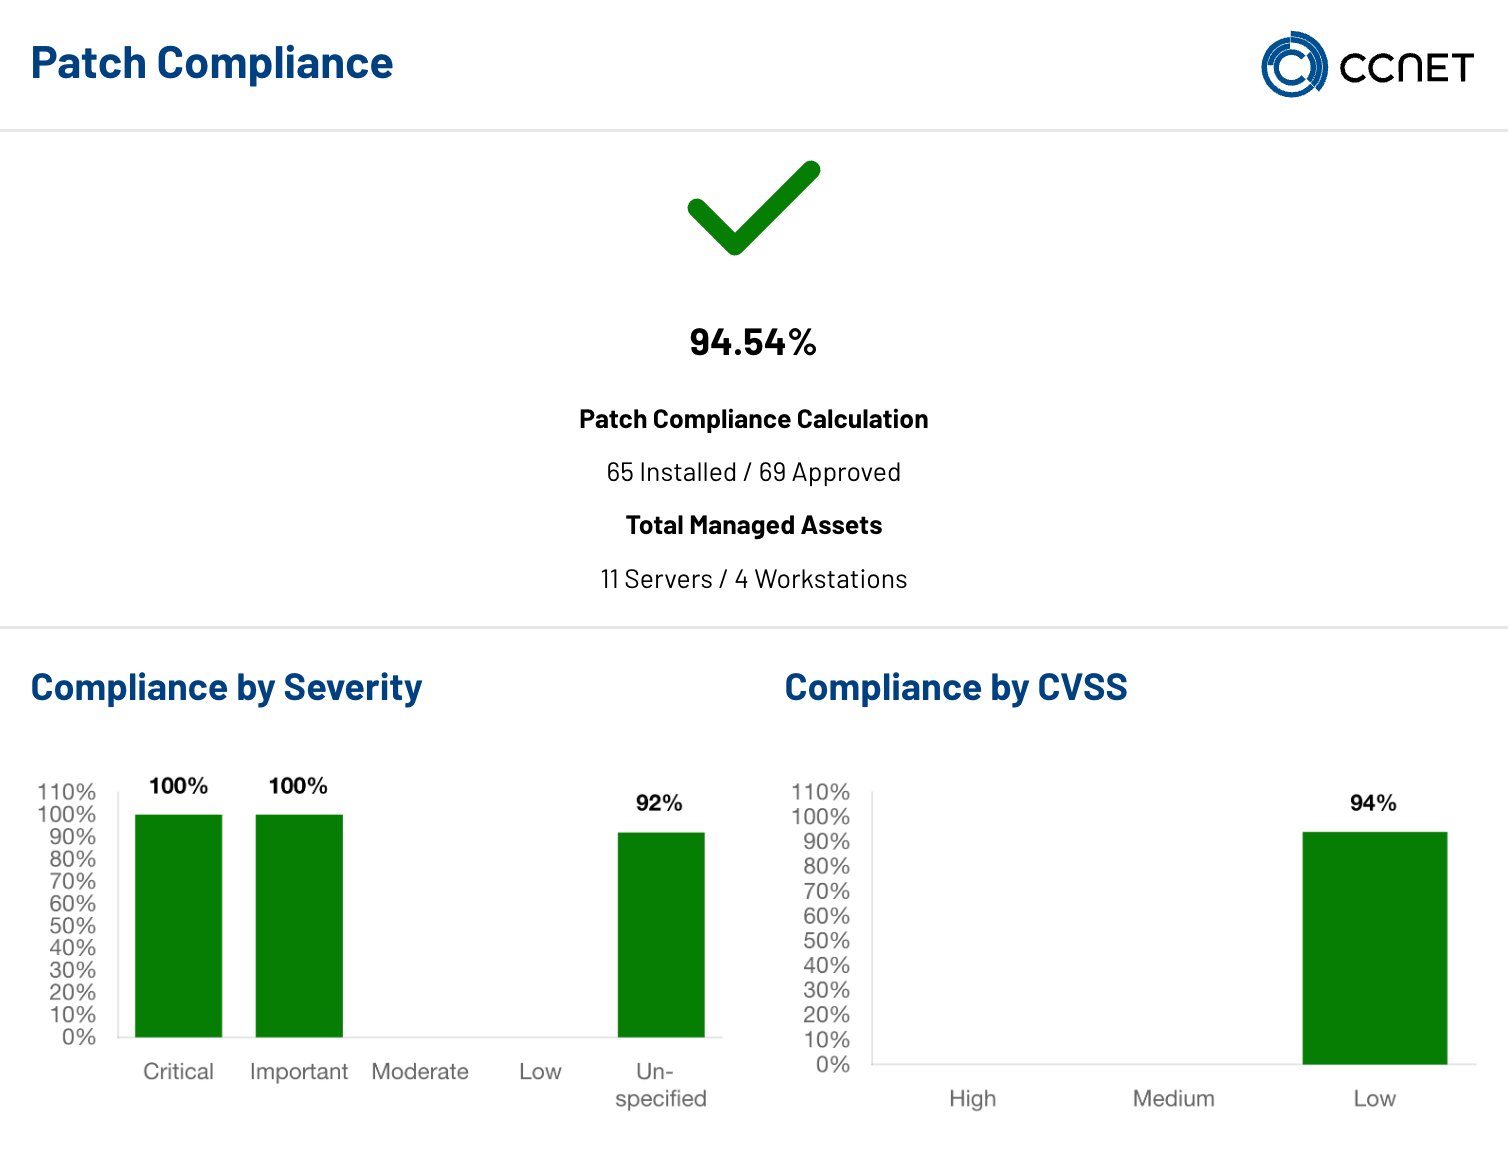
Tempi di installazione, log di backup, inventario e report come base per i responsabili e le verifiche concordate.
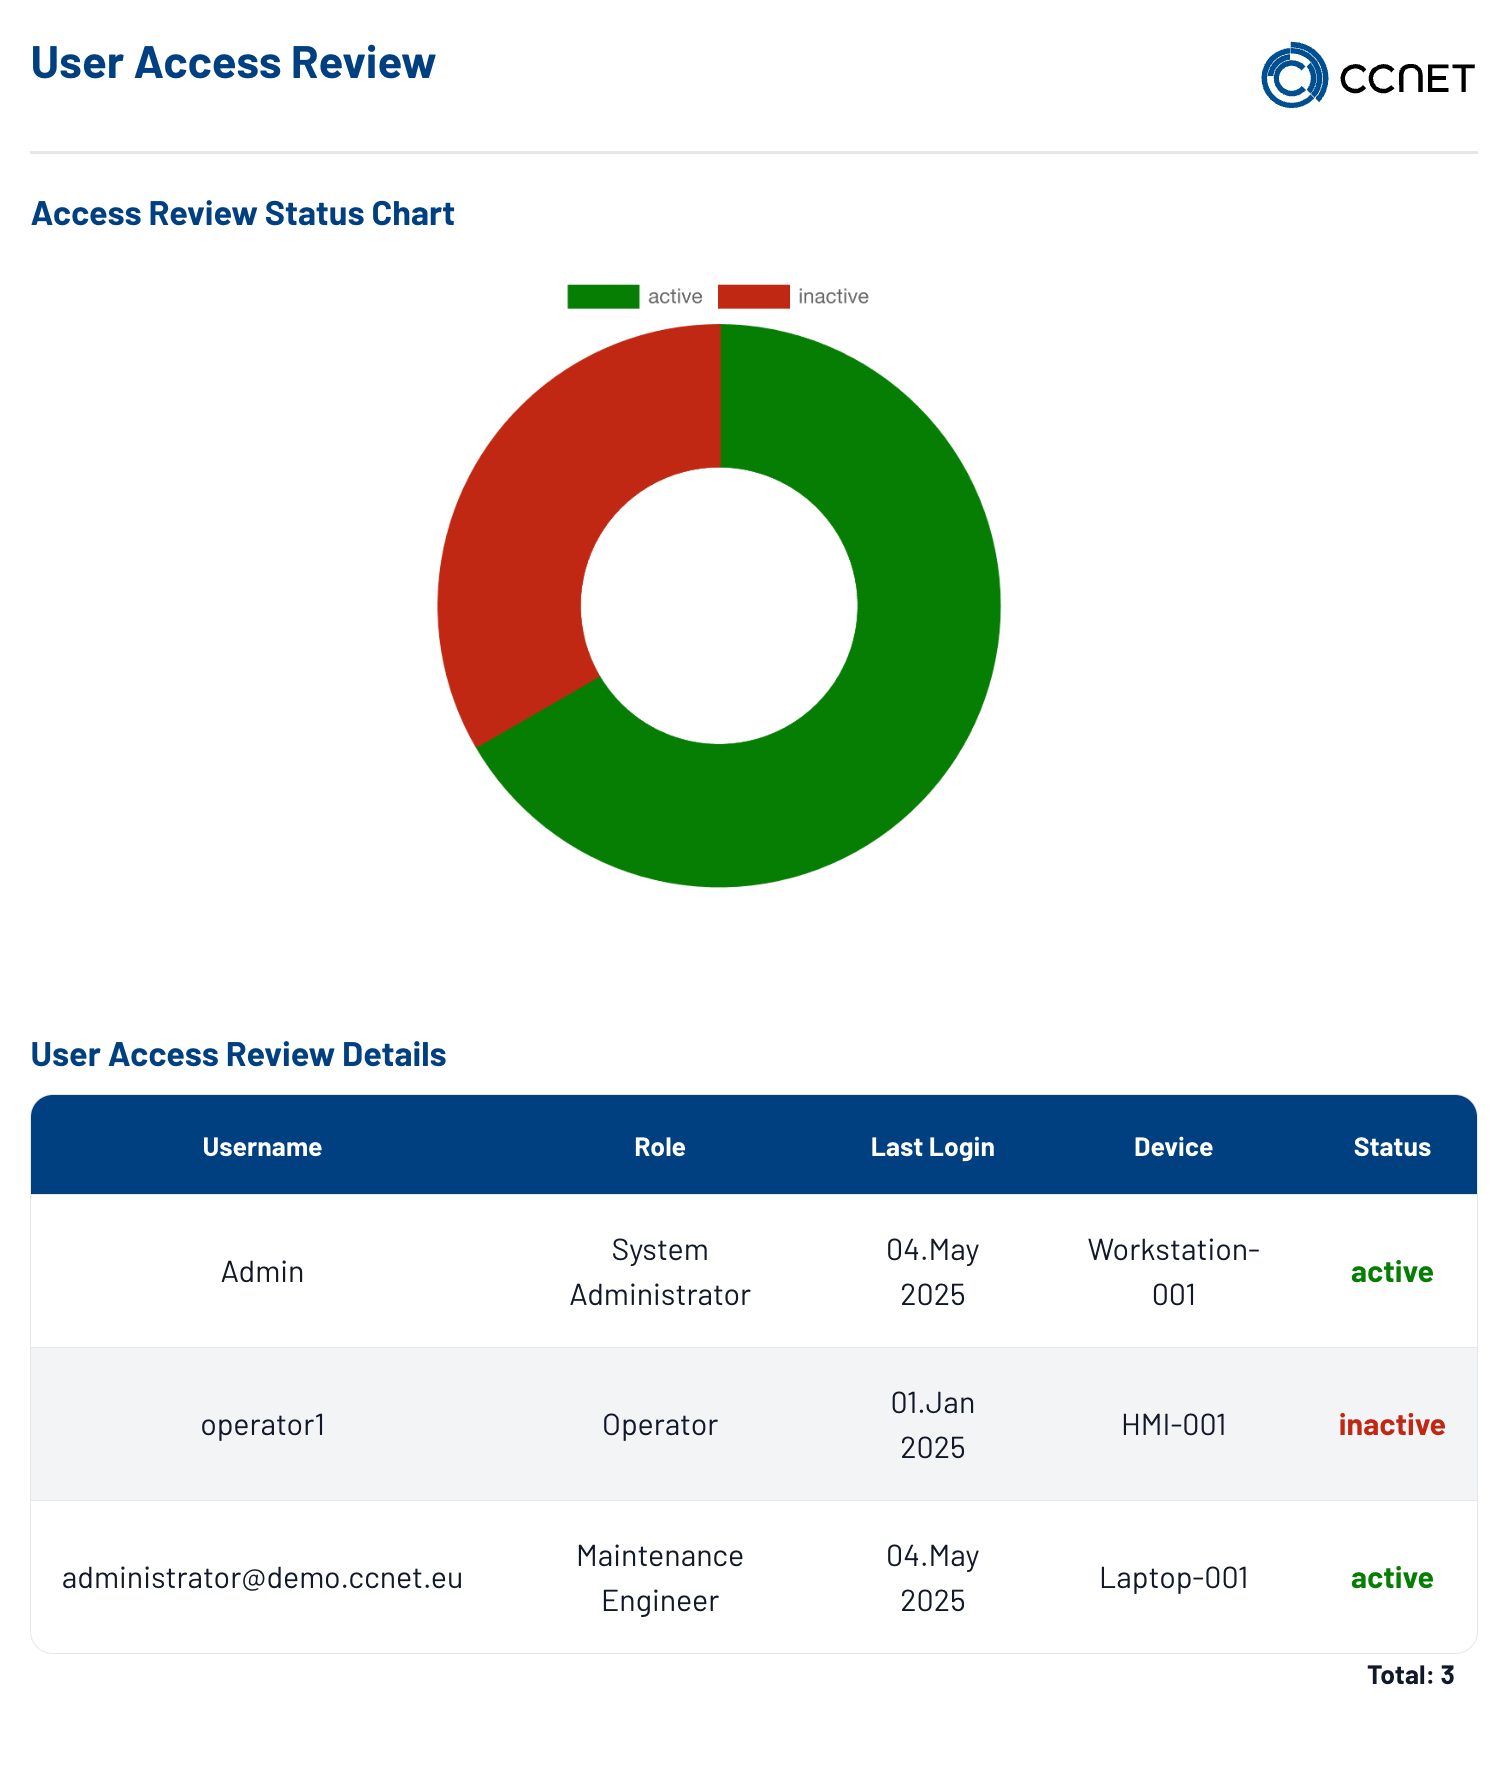
Rendere visibili ruoli, approvazioni e processi di connessione – ad esempio per servizio, amministrazione e verifiche esterne.
PUNTI DI CONTROLLO
Quando i dati rilevanti si trovano in diversi sistemi, spesso manca la base comune di valutazione. Un servizio installato su endpoint e server può trasferire i dati macchina concordati nel set di dati, valutarli e prepararli come struttura di dimostrazione o report.
Rendere visibili i tempi di versione e installazione nella dimostrazione concordata.
StoricoClassificare stato e log per server e client in modo strutturato.
DimostrazionePrioritizzare servizi critici, notifiche degli agenti e catene di allarme.
MonitoraggioTenere d’occhio lo stock di sistema e le note relative alle scadenze.
TrasparenzaClassificare connessioni, approvazioni e responsabilità in modo tracciabile.
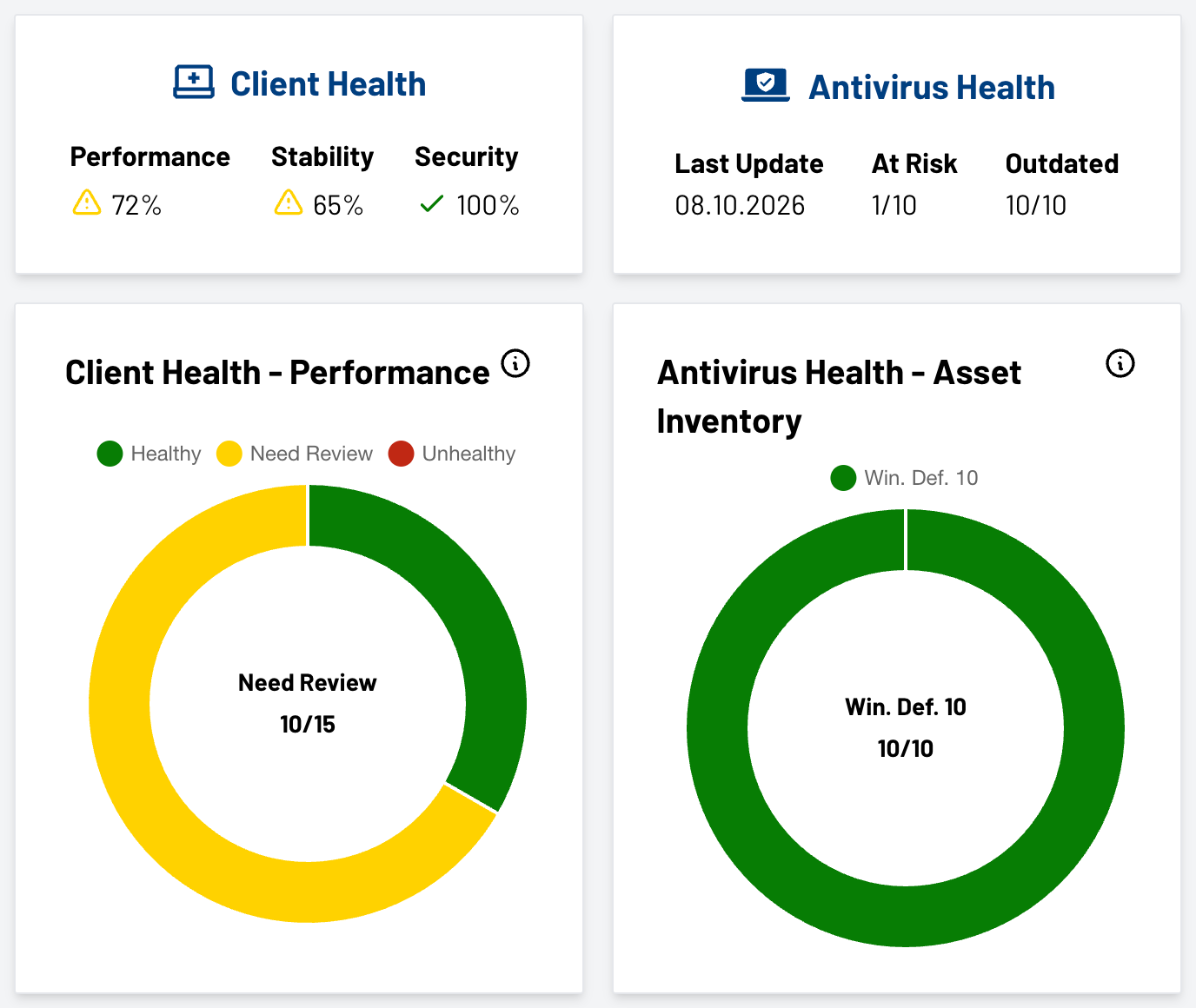
ControlloLa vista mostra in modo esemplare come stato patch e stato di rischio possono essere raggruppati in una vista di lavoro e dimostrazione.
FLUSSO DI LAVORO
Il dashboard trasferisce le informazioni tecniche in un processo di lavoro e dimostrazione coordinato. Ogni livello resta allineato a fonti dati, responsabilità e immagine di destinazione concordata.
 PASSO ATTUALE01020304
FONTE DATI
VALUTAZIONE
RESPONSABILITÀ
DIMOSTRAZIONE
Un servizio installato su endpoint o server connessi fornisce le informazioni di sistema concordate come base di dati.
I valori di stato e gli eventi vengono portati in un contesto di lavoro sulla base di regole concordate e ordinati per urgenza, sistema o ambito di responsabilità.
Il ruolo rilevante riceve l’informazione nella prospettiva appropriata – ad esempio operazioni IT, amministrazione, servizio o direzione.
Lo storico dello stato, i tempi e i punti di controllo concordati possono essere trasferiti in formati di report appropriati per il coordinamento, il follow-up degli incidenti e le verifiche concordate.
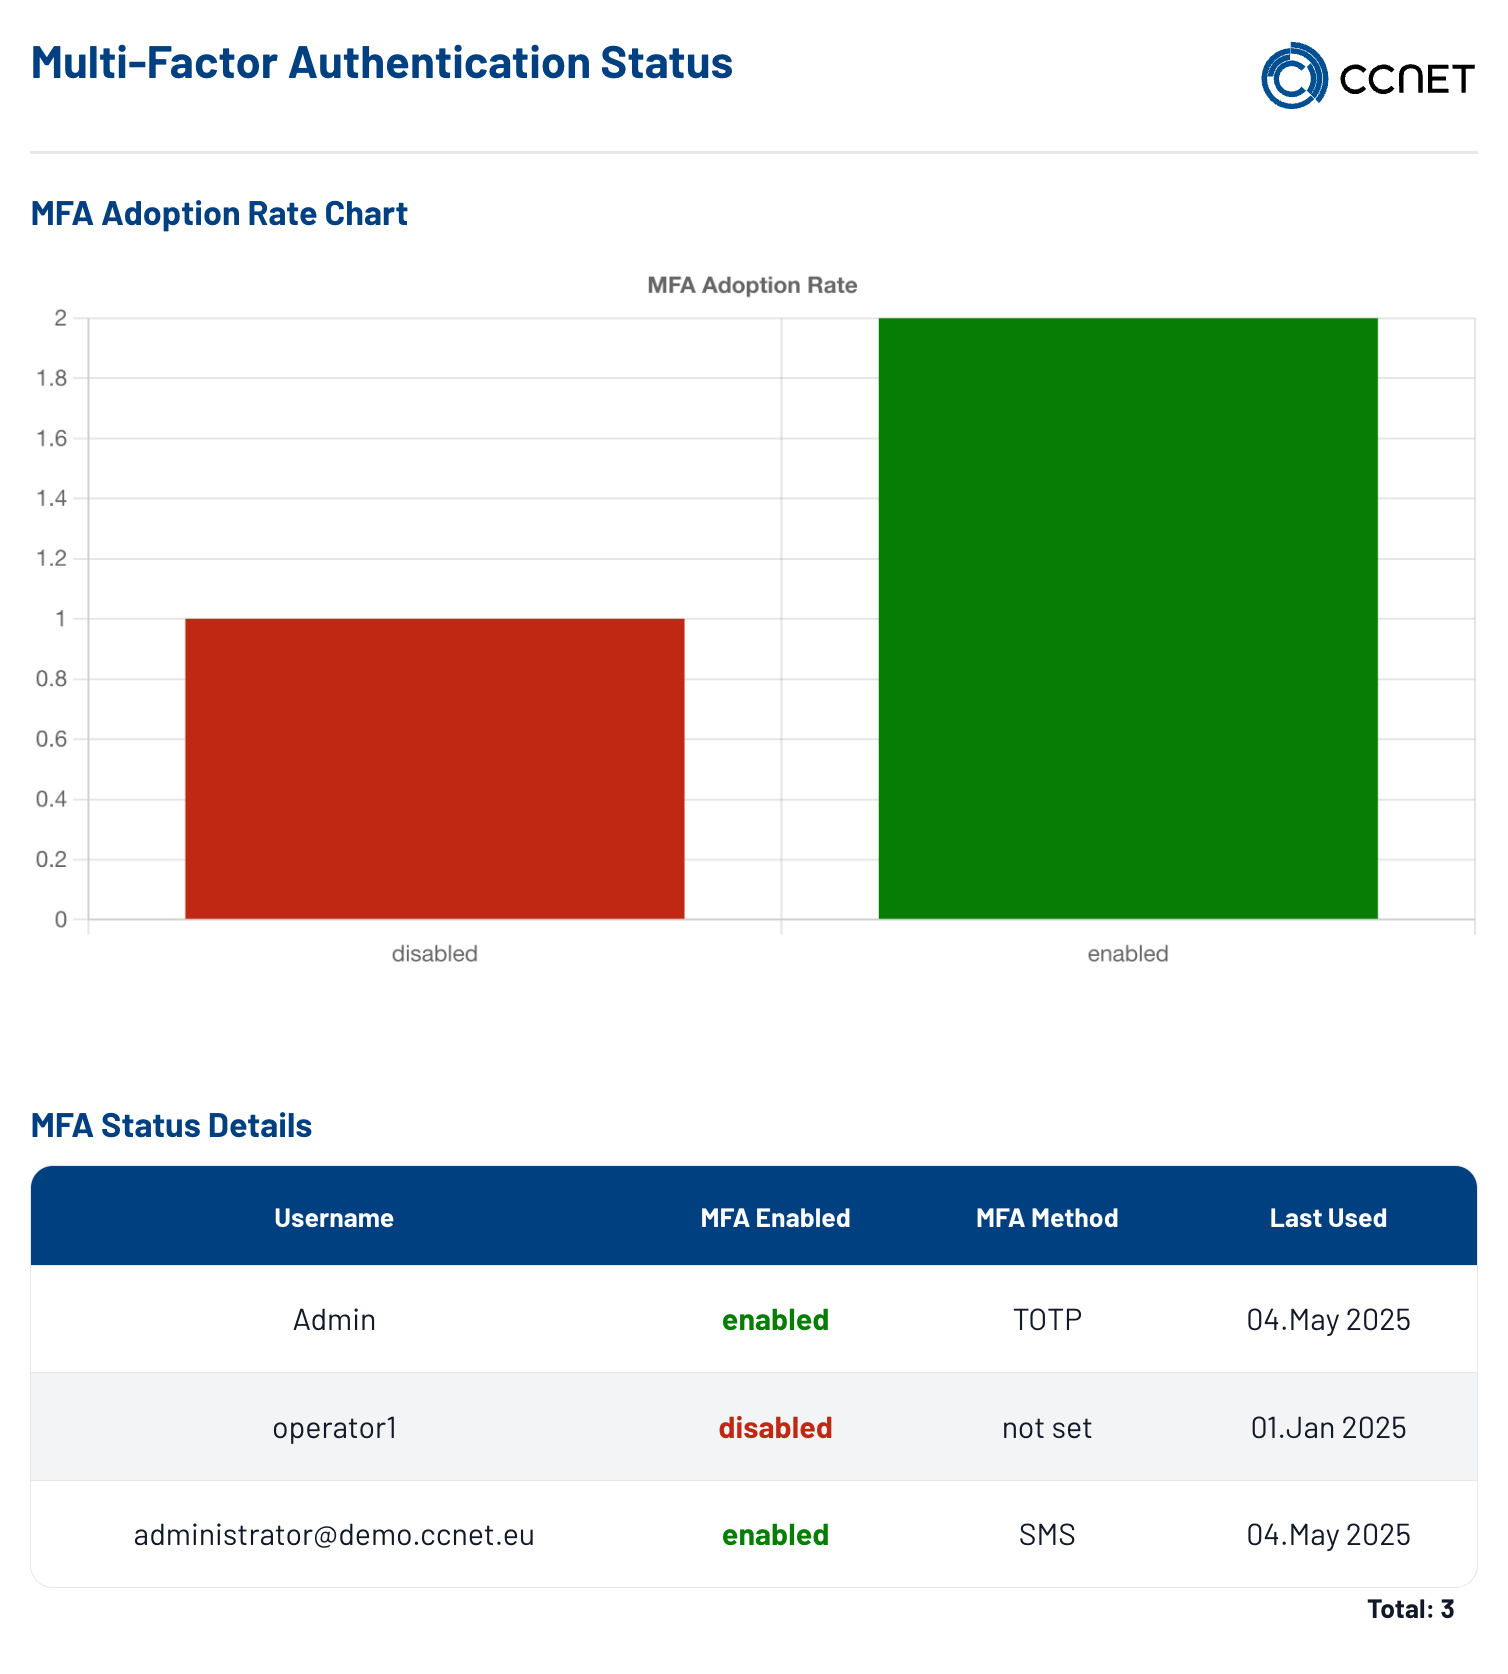
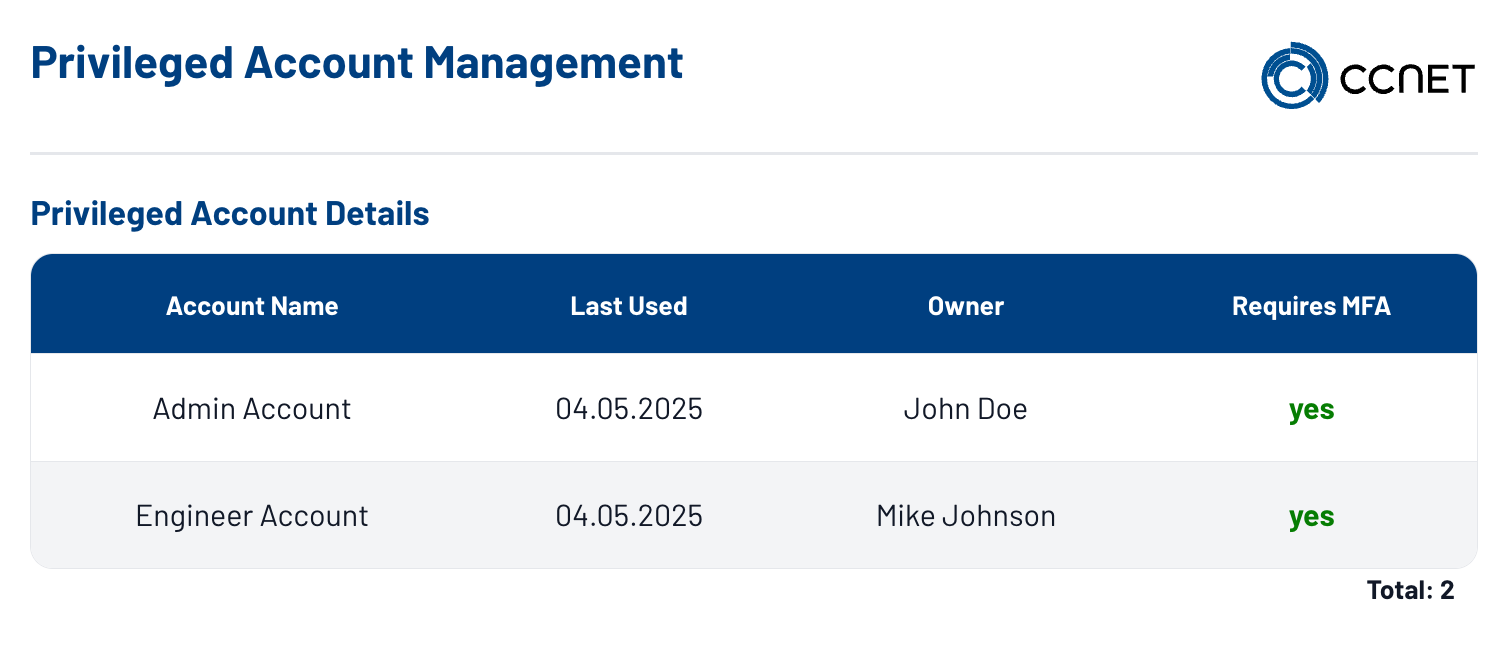
ACCESSI E IDENTITÀ
Ruoli, approvazioni e processi di connessione possono essere trasferiti in una vista di lavoro specifica del progetto. I responsabili vedono quali questioni di accesso richiedono una verifica o un coordinamento, invece di assemblare informazioni da singole fonti di autorizzazione e stato.
OT E IMPIANTI
Tipologie di impianti, protocolli di comunicazione e questioni di stato concordate possono essere unite alla panoramica operativa. Le prospettive su energia ed efficienza sono approfondimenti possibili, non una promessa di prodotto autonoma.
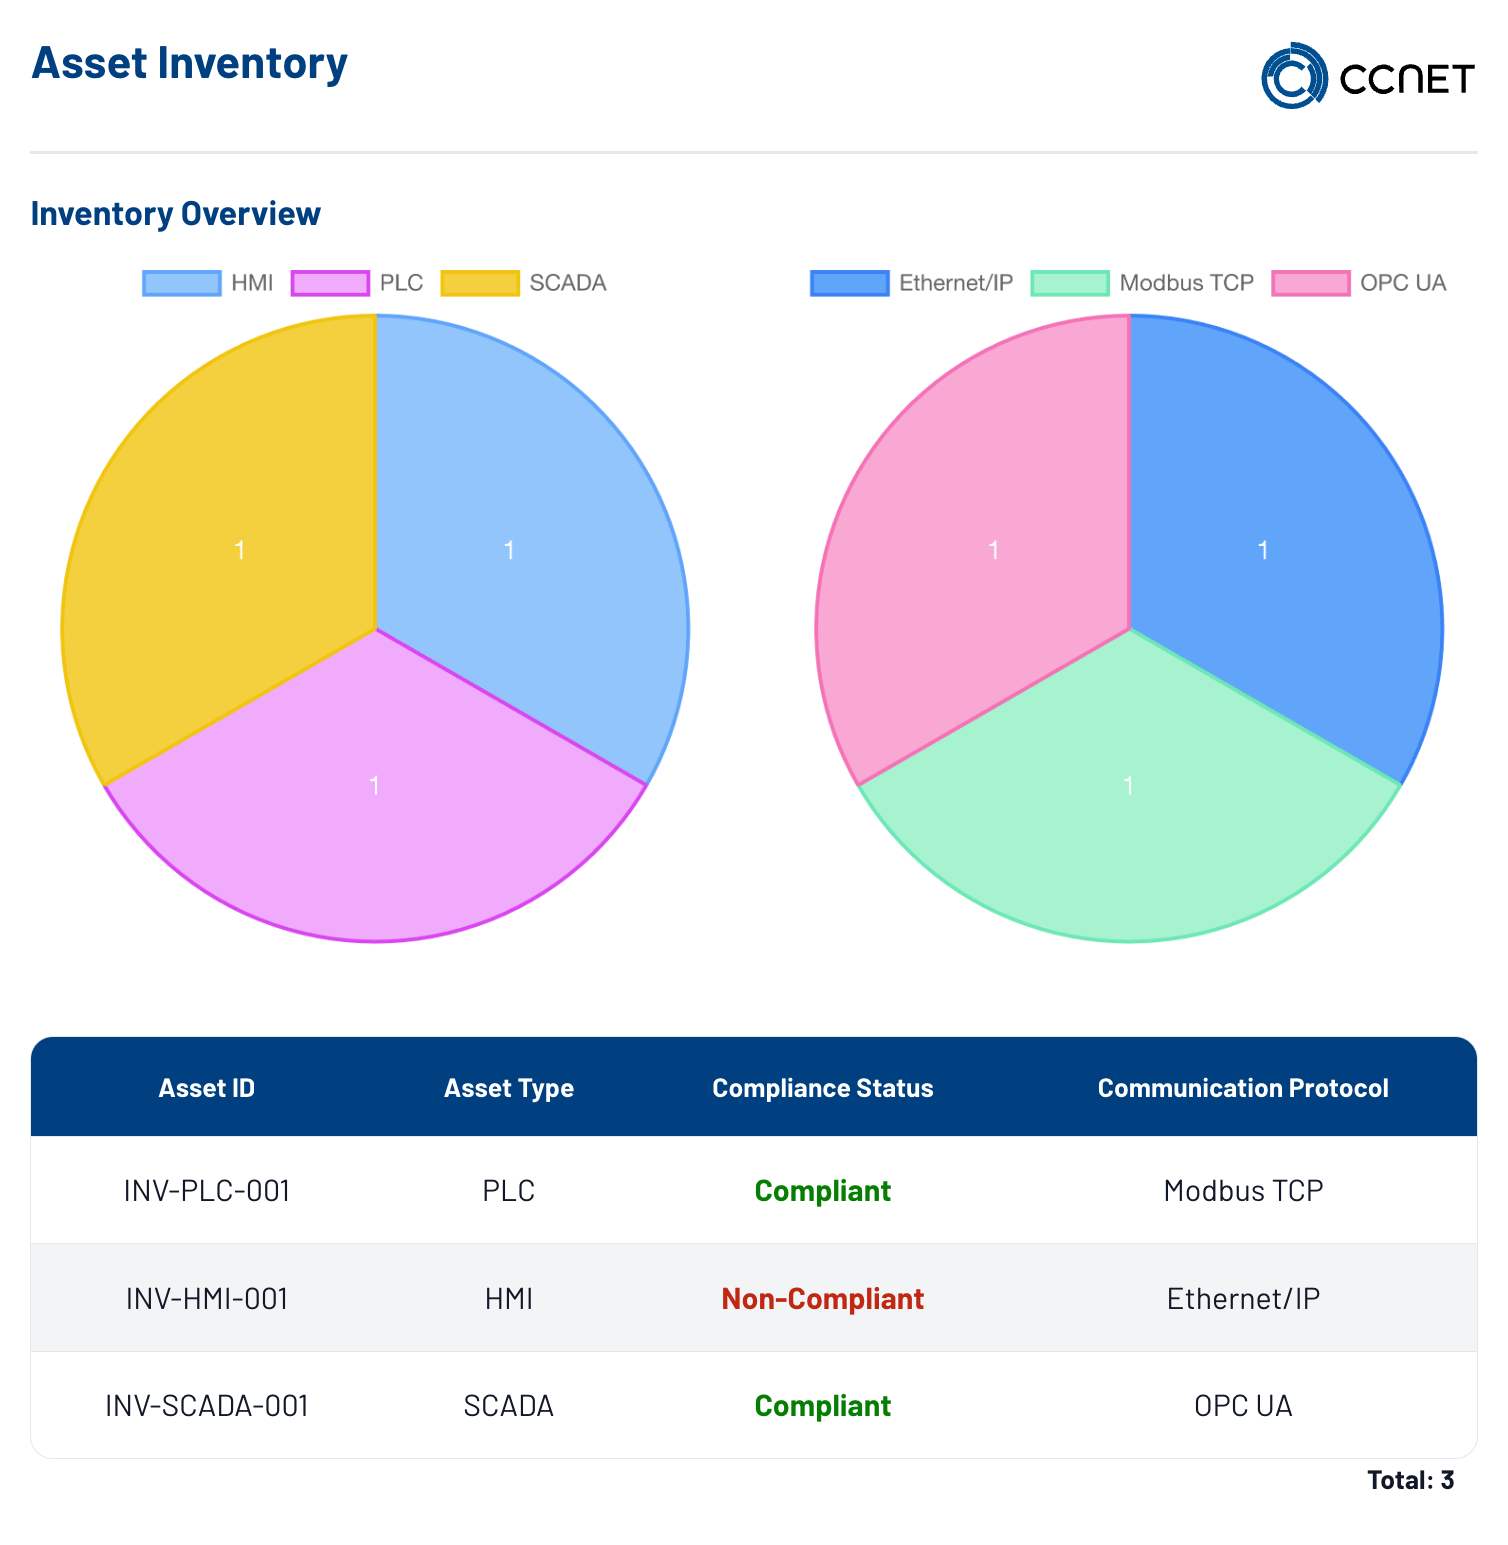
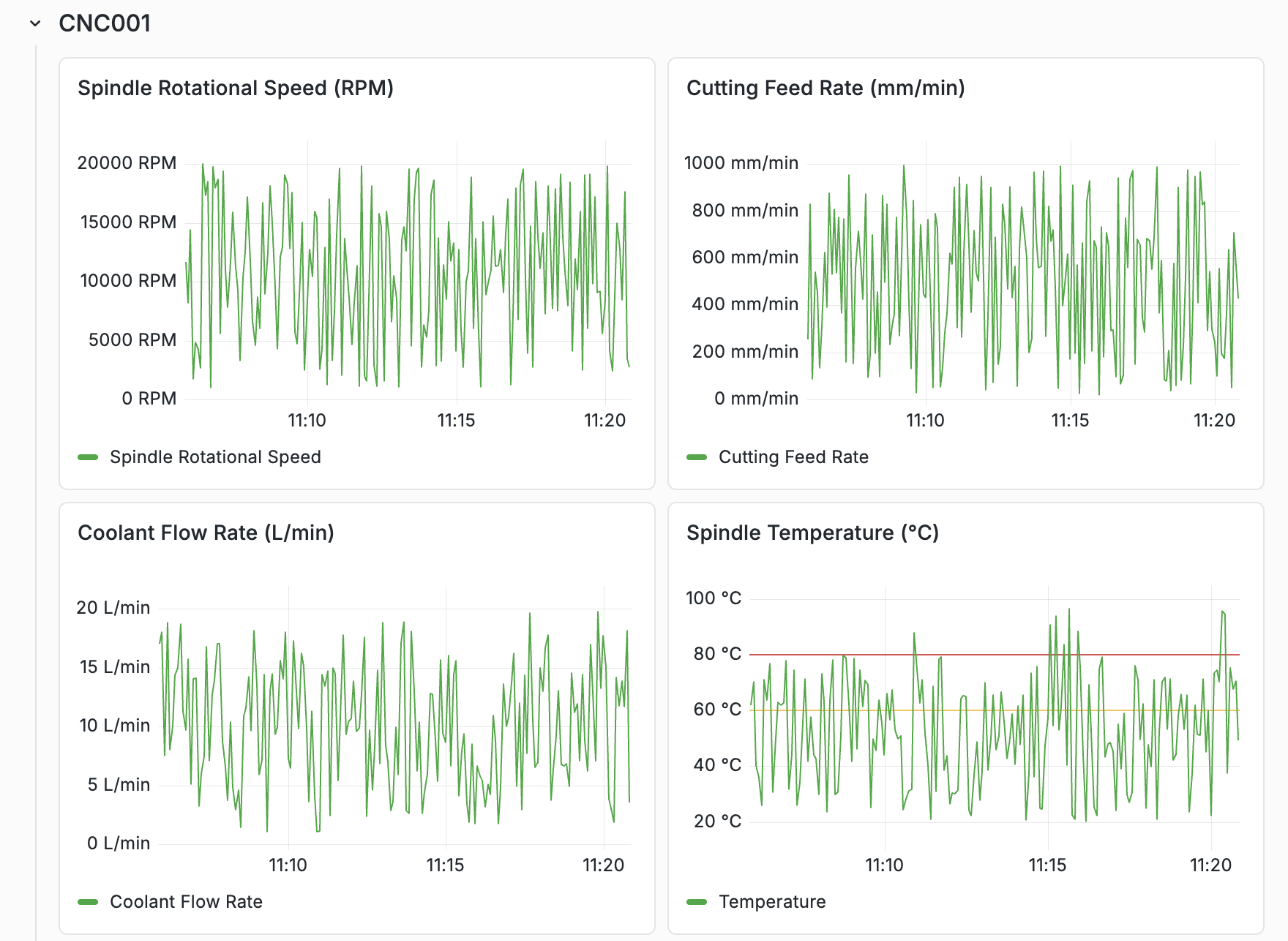
La prospettiva OT aiuta a trasferire sistemi rilevanti, responsabilità e possibili priorità in una struttura comprensibile. CCNet chiarisce con i ruoli responsabili fonti dati, soglie e visibilità desiderata.
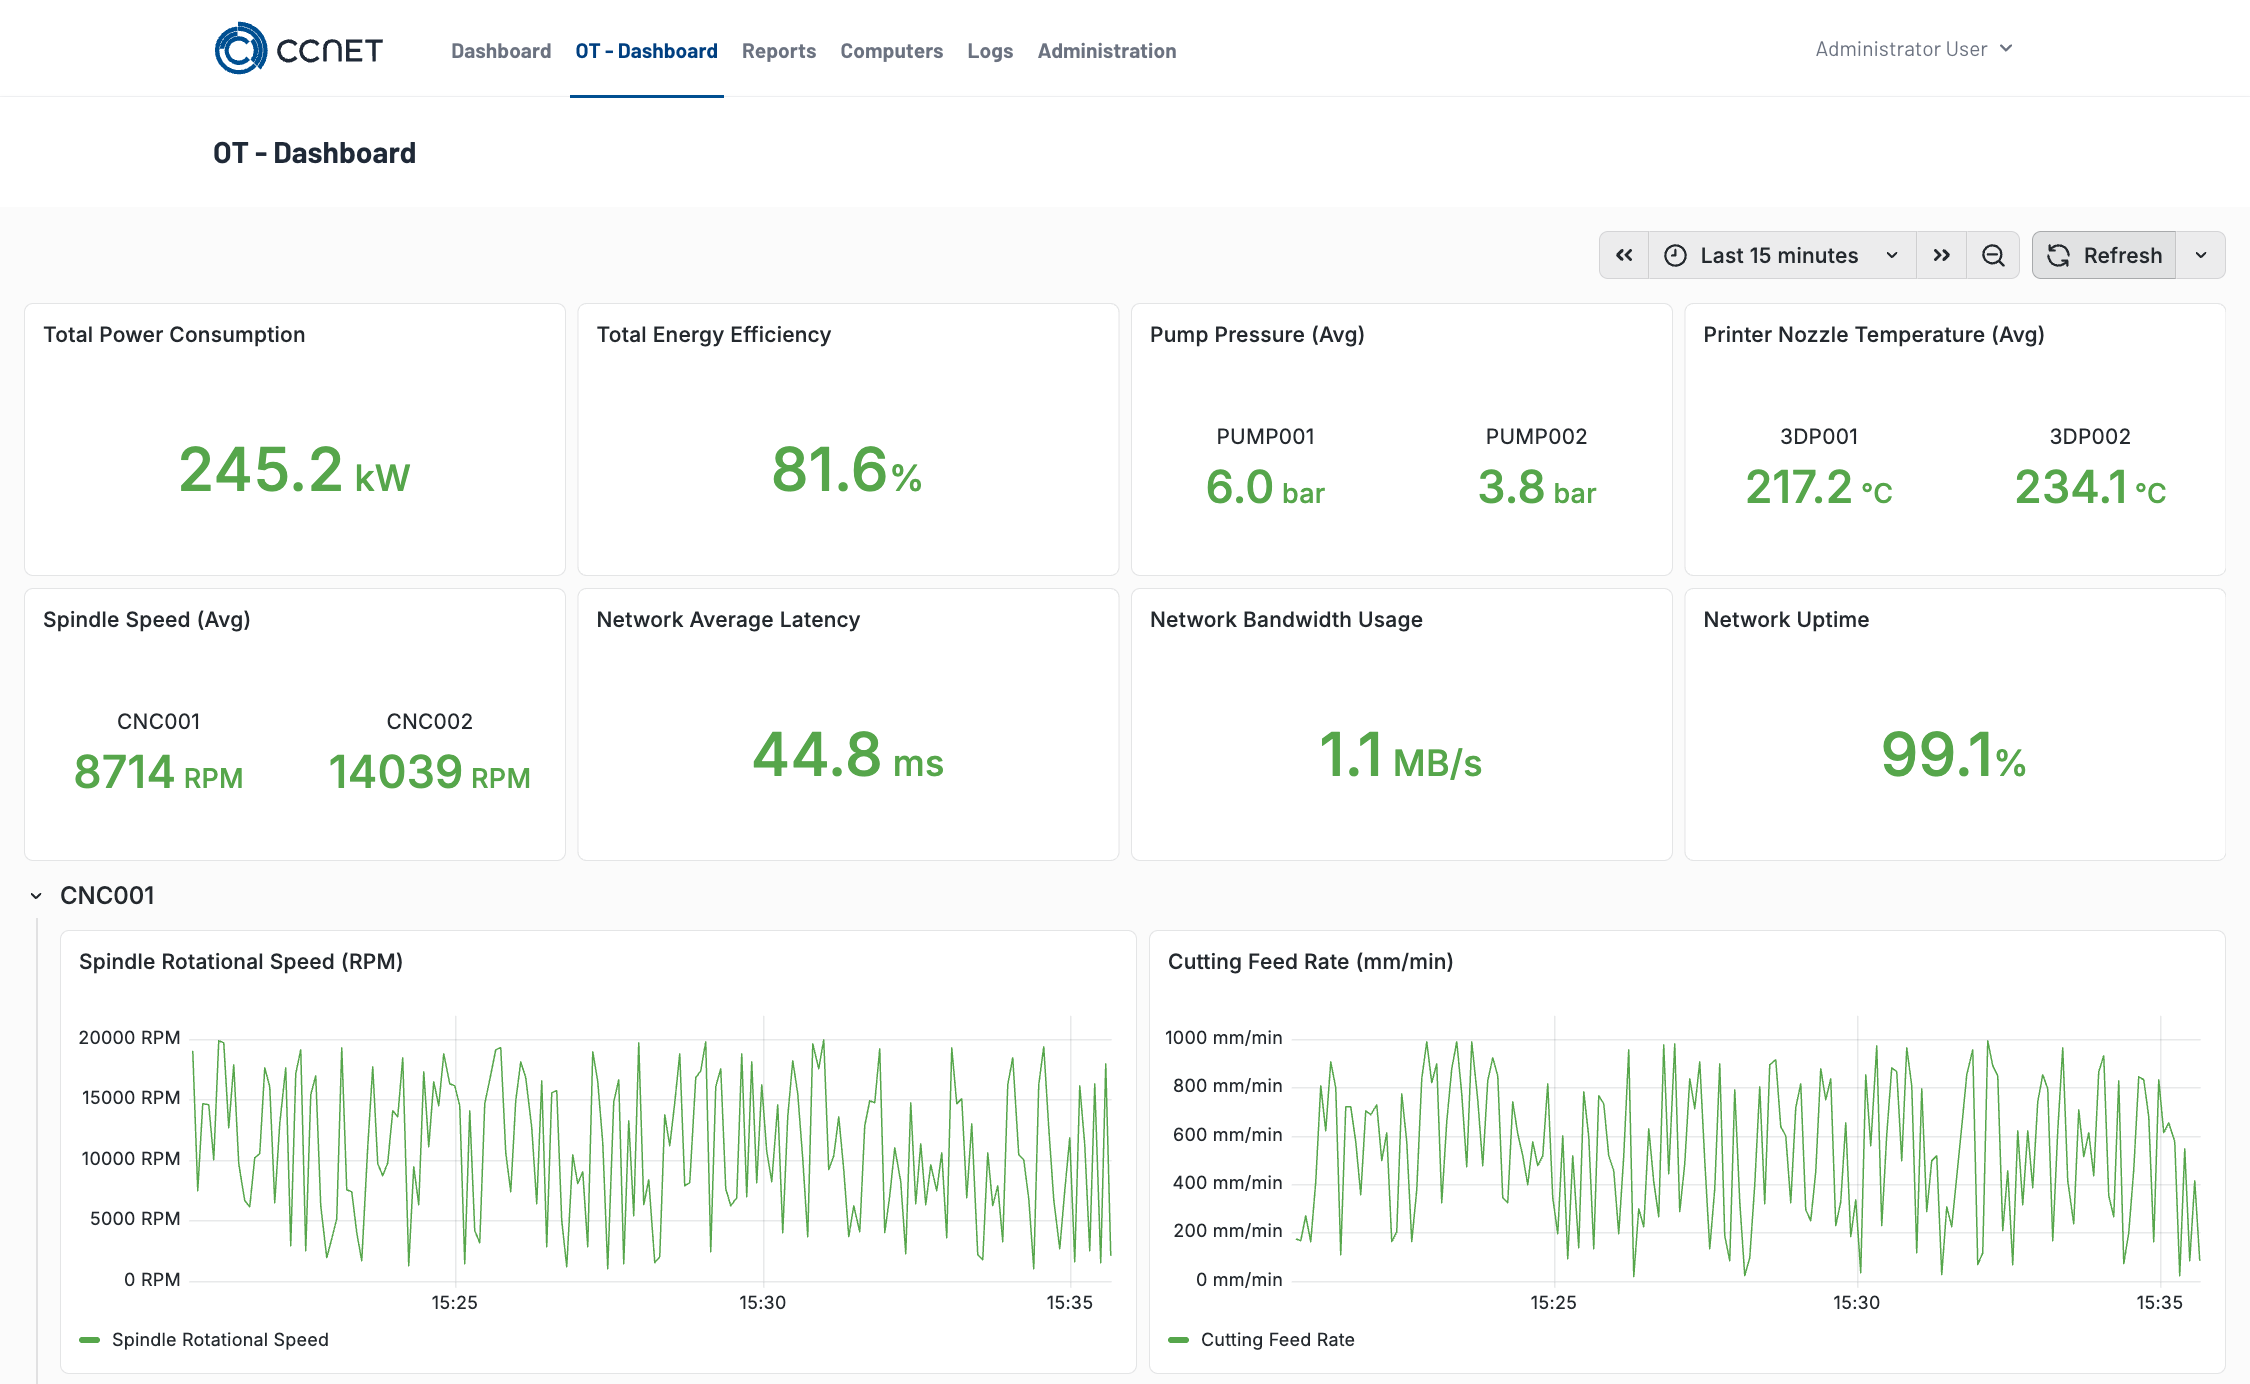
La panoramica OT affianca assorbimento di potenza, efficienza, pressioni, temperature e velocità degli impianti a latenza, larghezza di banda e disponibilità della rete – come valore attuale e come andamento. Quali indicatori compaiono viene definito nel progetto.
DIMOSTRAZIONI
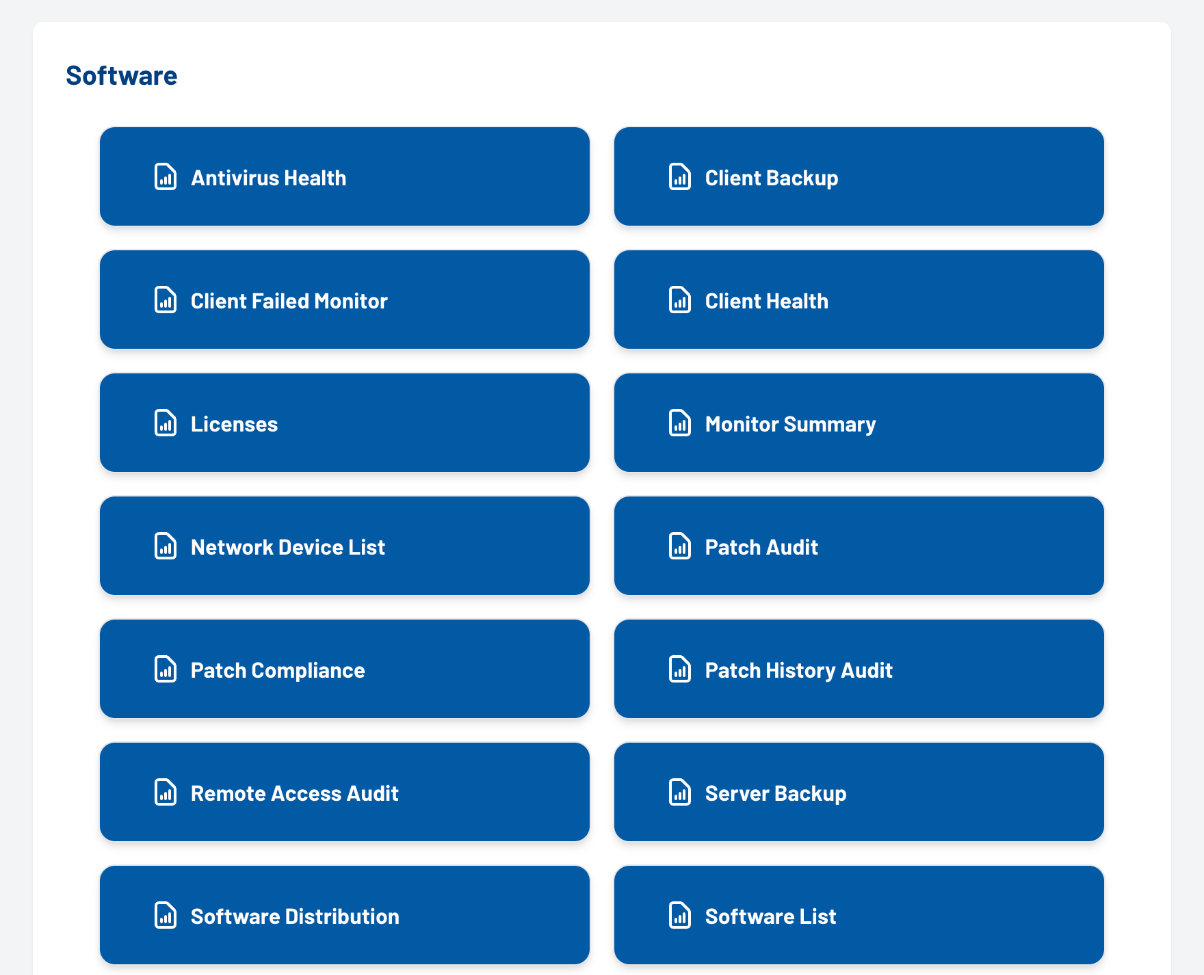
Stato patch e aggiornamento, backup, catene di allarme, dati di inventario e accessi documentabili possono essere uniti come base comune. Questo supporta il lavoro quotidiano, il follow-up degli incidenti e la preparazione delle verifiche concordate.
CASI D’USO
Tre punti di partenza tipici mostrano come le informazioni tecniche per diversi ambiti di responsabilità possono essere trasferite in un contesto di lavoro tracciabile.
Lo stato da endpoint, server, monitoraggio, processi di patch e aggiornamento, log di backup nonché inventario può essere unito in una vista di soluzione comune. Le operazioni IT strutturano gli avvisi quotidiani, delimitano i sistemi interessati e preparano percorsi di allarme o escalation coordinati.
I segnali concordati da ambienti di macchinari, sistemi connessi o servizi monitorati possono essere classificati per rilevanza, sito o ambito di responsabilità. La direzione produzione riceve una base di lavoro chiara per quali avvisi richiedono osservazione, coordinamento o elaborazione priorizzata.
I tempi concordati, gli storici di stato, i log di backup, le viste di inventario e licenze nonché gli accessi documentabili possono essere trasferiti in una struttura di report e dimostrazione tracciabile. I responsabili ricevono una base coordinata per riunioni di stato, follow-up degli incidenti e preparazione delle verifiche concordate.
CCNet definisce con i ruoli responsabili questioni di stato, connessioni dati, autorizzazioni, viste di report e processi operativi. Gli eventi possono essere trasferiti a uno spazio di comunicazione controllato se necessario.
CCNet chiarisce insieme fonti dati rilevanti, responsabilità, soglie e percorsi di allarme. Immagine di destinazione, taglio tecnico, modello dei ruoli e introduzione vengono adattati all’ambiente operativo.
CCNet chiarisce il fabbisogno informativo, la struttura di dimostrazione, i ruoli, le autorizzazioni e la profondità di report desiderata. Il dashboard non sostituisce una verifica o una certificazione autonoma, ma può supportarne la preparazione in modo strutturato.
RIFERIMENTI
La selezione è suddivisa per ambiente di utilizzo. Serve come dimostrazione di fiducia approvata e non fa affermazioni su singoli ambiti di progetto.
INTEGRAZIONE
Nell’immagine di destinazione, una notifica per una situazione offline rilevata di un agente può essere trasferita a un canale di emergenza controllato, ad esempio tramite il messenger sicuro Rocket.Chat. CCNet unisce fonte dati, insieme di regole e spazio di comunicazione operativo; i sistemi di destinazione e i percorsi di escalation vengono definiti insieme.
Discutere l’integrazione+
LA NOSTRA ROADMAP
L’introduzione unisce i requisiti specialistici, le fonti dati disponibili, le responsabilità e un modello operativo appropriato. Ambito e profondità di report vengono definiti in modo specifico del progetto.
Classificare insieme questioni di stato, ruoli e dimostrazioni necessarie.
Discutere le prospettive rilevanti del dashboard sulla base della vostra immagine di destinazione.
Coordinare fonti dati, autorizzazioni e struttura di report.
Sviluppare continuamente punti di controllo, analisi e processi operativi.
FAQ
Le risposte forniscono una prima orientamento. L’ambito concreto viene sempre adattato a fonti dati, ruoli, requisiti e modello operativo previsto.
Il Security Solution Dashboard è un’interfaccia concettuale che unisce stato, storico e punti di controllo concordati dai sistemi connessi in modo comprensibile. Supporta le operazioni IT, i responsabili e la direzione nella classificazione delle informazioni; ambito e base di dati vengono definiti nel progetto.
Quali sistemi vengono integrati viene definito insieme nell’immagine di destinazione. Possibili, ad esempio, sono informazioni da endpoint, server, monitoraggio, processi di patch e aggiornamento, log di backup, inventario o processi di accesso concordati, a condizione che la rispettiva fonte dati sia disponibile.
Per la registrazione automatica delle informazioni di sistema può essere utilizzato un servizio installato su dispositivi e server connessi. Se è richiesto un agente, quali dati dovrebbe fornire e quali sistemi vengono connessi viene coordinato prima dell’introduzione.
A seconda dell’immagine di destinazione, tra l’altro stato patch e storico, stato dei servizi, dimostrazioni di backup, inventario, scadenze di licenza, avvisi di allarme, ruoli e accessi documentabili possono essere mostrati. La condensazione differisce per ruolo e ambito di responsabilità.
Il dashboard può strutturare dimostrazioni concordate, tempi storici e formati di report. Non sostituisce una verifica o una certificazione autonoma, ma può supportare la preparazione di riunioni di stato, audit e punti di controllo documentabili.
La vista mostra esclusivamente dati di esempio. In una successiva implementazione, attualità, volume di dati e visualizzazione dipendono dalle fonti dati, dalle connessioni e dai processi operativi concordati.
Ruoli, autorizzazioni e, se del caso, processi di connessione esterni possono essere mostrati in modo tracciabile nell’immagine di destinazione concordata. Quali informazioni sono visibili e chi può vederle viene definito in modo specifico del progetto attraverso il concetto di ruoli e autorizzazioni.
Sì, un trasferimento specifico del progetto a un canale di emergenza o un altro sistema di destinazione può essere pianificato come approccio di integrazione. Tuttavia, trigger, regole di prioritizzazione, sistemi di destinazione e percorsi di escalation vengono definiti insieme prima dell’implementazione; questo non è un pacchetto standard.
Prossimo passo
CCNet chiarisce con voi fonti dati rilevanti, ruoli, soglie, report e possibili integrazioni – adatti alla vostra organizzazione e infrastruttura.